Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Sicherheits-Check
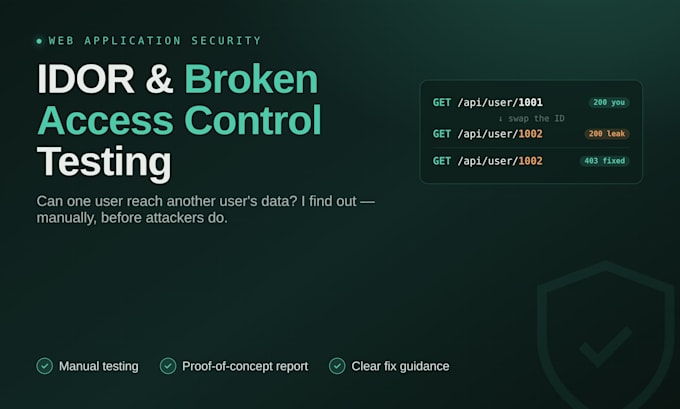
Tiefer als ein allgemeiner Sicherheitsscan: Dieser Service ist nur Zugangskontrolle, gründlich getestet (horizontal, vertikal & API/BOLA). Die meisten Webanwendungs-Sicherheitsvorfälle entstehen nicht durch clevere Exploits, sondern durch fehlende Berechtigungsprüfungen. Baut sich ein angemeldeter Benutzer eine ID in einer URL oder API-Anfrage um und sieht Daten von jemand anderem, dann handelt es sich um eine IDOR (Insecure Direct Object Reference) – eine der häufigsten Schwachstellen moderner Apps, insbesondere bei schnell gebauten, no-code- und KI-generierten Anwendungen. Ich teste deine App manuell genau auf dieses Phänomen: Kann ein Benutzer die Daten, Bestellungen, Nachrichten oder Admin-Funktionen eines anderen Nutzers erreichen? Das bekommst du: Manuelles, praktisches Testen deiner Endpoints, kein blindes Scanner-Spam. Horizontalprüfungen (User A vs User B) und vertikale Prüfungen (User Admin). Eine klare PDF-Bericht: was verwundbar ist, Proof of Concept, Schweregrad und wie man es behebt. Kein Quellcode nötig. Black-Box-Testing, wie von einem echten Angreifer. Deine Live-App bleibt intakt, der Test ist nicht-destruktiv. Ich teste nur Apps, die du besitzt oder für die du die Testberechtigung hast. Eine kurze schriftliche Bestätigung ist vor Beginn erforderlich (Vorlage nach der Bestellung). Bist du unsicher, welches Paket passt? Schreib mir deine App und ich sage dir ehrlich vor der Bestellung, welches Paket für dich geeignet ist.
Automatische Übersetzung
Wird das meine App beschädigen oder verändern?
Nein. IDOR-Tests lesen Daten nur, um den Zugriff zu beweisen — sie sind nicht destruktiv. Ich ändere oder lösche keine Daten und verwende nur den minimal notwendigen Beweis, um eine Feststellung zu machen.
Was ist IDOR in einfachen Worten?
Es ist, wenn das Ändern einer ID — in einer URL, einem Formular oder einem API-Aufruf — einem Nutzer Zugriff auf Daten ermöglicht, die nicht ihm gehören: eine Rechnung, ein Profil oder eine Admin-Seite eines anderen Kunden. Das ist sehr häufig bei schnell gebauten Apps.
Brauche ich meinen Quellcode?
Nein. Ich teste von außen (Black-Box), so wie ein echter Angreifer, mit normalen Nutzerkonten.
Was, wenn du nichts findest?
Du bekommst trotzdem den Bericht — der die getesteten Endpunkte bestätigt und dass die Zugriffskontrolle gehalten hat. Das ist ein nützlicher Beweis für dich oder deine Kunden. Der Bericht ist in jedem Fall das Ergebnis.
Ist das legal?
Ja — wenn du die App besitzt oder die Erlaubnis hast, sie zu testen. Deshalb benötige ich vor Beginn eine kurze schriftliche Bestätigung. Ohne diese teste ich nichts.
