Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Produktions-KI, Gründergeführt, 50 Prozent günstiger als Agentur durch Konstruktion
Regressops (Lösung des Jevons-Paradox bei Vibe Coding)
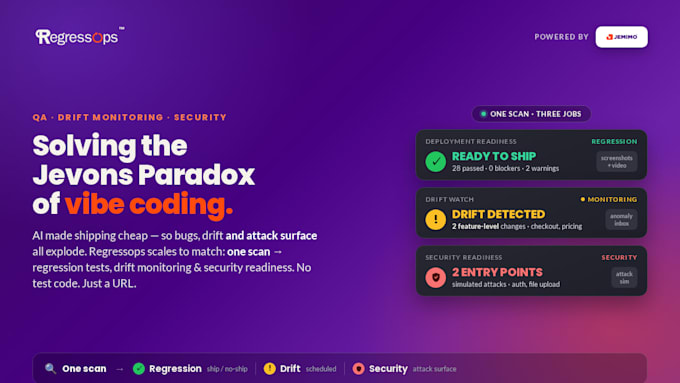
KI hat den Versand günstig gemacht, sodass Bugs, Drift und Angriffsflächen schneller anwachsen, als es ein Team überprüfen kann. Regressops hält Schritt: eine Scan deiner Web-App erledigt drei Aufgaben.
Regressionstests erkunden deine App, erstellen einen Testkatalog, führen ihn aus und liefern ein klares Freigabe- oder Nicht-Freigabe-Urteil mit kommentierten Screenshots und Video-Beweisen.
Drift-Überwachung, geplant oder bei Trigger, erkennt App- oder Feature-Drift, die in einem Anomalie-Posteingang angezeigt werden.
Sicherheits-Checkpoints bei Funktionalitäten, simulierte Angriffe und ein klares Risikoverdict vor dem Deployment.
Black-Box nur eine URL. Kein Testcode notwendig. Kein Zugriff auf den Quellcode erforderlich. Funktioniert hinter Logins mit Testzugangsdaten.
Warum wir: eine KI-native Engineering-Praxis, gegründet von einem ehemaligen Leiter des KPMG Gen-AI Centre of Excellence. KI-gestützte Lieferung, Menschen im Loop, Sicherheit integriert. 50 % günstiger als Agenturpreise durch Konstruktion, nicht durch Rabatt.
Gib uns deine Staging-URL und was "funktionieren" für deine App bedeutet. Wir übernehmen den Rest.


Anwendung testen:
Web-Applikation
Gerät:
PC
•
Linux
Automatische Übersetzung
Brauchst du Zugriff auf unseren Code oder Server?
Nein — Regressops funktioniert Black-Box gegen eine URL. Kein Quellcode-Zugriff, keine Instrumentierung. Für Seiten hinter Login, teile einfach Testzugangsdaten.
Wie unterscheidet sich das von Cypress/Selenium oder der Einstellung eines QA-Testers?
Diese benötigen, dass du (oder jemand anderes) Testskripte schreibst und pflegst. Regressops erkundet deine App selbst, schlägt die Tests vor und führt sie immer wieder aus — kein Test-Authoring, keine stündlichen Kosten.
Kann es Flows hinter einem Login testen?
Ja. Gib Testzugangsdaten an und es übernimmt authentifizierte Journeys — Dashboards, Checkout, Kontoseiten und mehr.
Ist die Sicherheitstests sicher? Wird meine Seite beschädigt?
Passive Checks (Header, exponierte Daten, Auth-Gaps) sind immer nicht-destruktiv. Aktive/simulierte Angriffe laufen nur auf einer Staging-URL und nur mit deiner ausdrücklichen Genehmigung — niemals gegen die Produktion ohne Freigabe.
Machst du Load- oder Stresstests?
Wir berichten Page-Performance-Beobachtungen, führen aber keine Load- oder Stresstests durch (Simulation von Tausenden gleichzeitigen Nutzern) — das ist ein anderes Toolset. Frag uns, wir zeigen dir den richtigen Weg.
Was zählt als „Revision“?
Eine Revision ist ein erneutes Durchlaufen der betroffenen Tests mit einem aktualisierten Bericht. Eingeschlossene Revisionen decken die ersten Wiederholungen ab; zusätzliche Wiederholungen sind als Add-on erhältlich.
Kannst du kontinuierlich überwachen, nicht nur einmal?
Ja — das Continuous Watch-Paket integriert Regressops in dein CI/CD und führt geplante Drift- + Sicherheitschecks durch. Laufende Überwachung ist als monatliche Betreuung verfügbar.
Was brauchen Sie für den Anfang?
Deine Staging-/Produkt-URL, Testzugangsdaten (falls geschützt), eine kurze Notiz zu deinen kritischen Nutzerreisen und bekannte Problemstellen. Wir übernehmen den Rest.