Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Hacking auf ethische Weise, Web-Sicherheit
Ich werde eine professionelle Sicherheitsbewertung für Webanwendungen mit einer strukturierten OWASP Top 10-Methodik durchführen, um Sicherheitslücken in deiner Webanwendung zu identifizieren, zu validieren und zu dokumentieren.
Der Test umfasst manuelle Sicherheitstests, Schwachstellenidentifikation und -validierung, Angriffssurface-Analyse, Sicherheitsfolgenabschätzung, Beweissammlung und klare Berichte mit praktischen Empfehlungen zur Behebung.
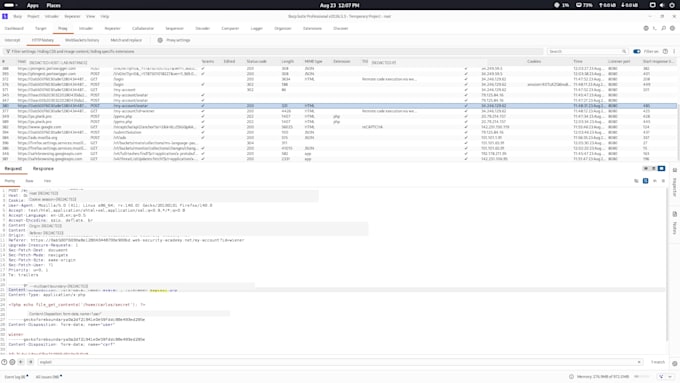
Die Tests wurden in autorisierten Laborumgebungen, vom Kunden genehmigten Umgebungen und in PortSwigger Web Security Academy-Laboren durchgeführt. Es wurden Burp Suite Professional und manuelle Testtechniken verwendet, um das Verhalten der Anwendung zu untersuchen und Sicherheitsbefunde zu validieren.
Je nach gewähltem Paket erhältst du einen Sicherheitszusammenfassungsbericht, kommentierte Screenshots, validierte Befunde, Risikobewertung und umsetzbare Empfehlungen zur Behebung.
Ich lege Wert auf verantwortungsbewusste, evidenzbasierte Sicherheitstests und führe keine Tests an Systemen ohne entsprechende Genehmigung durch.



_upzvst.jpg)
Anwendung testen:
Web-Applikation
Entwicklungstechnologie:
HTML & CSS
•
JavaScript
•
PHP
•
Python
•
SQL
Gerät:
PC
•
Linux
Automatische Übersetzung
Was brauchst du von mir, um die Sicherheitsbewertung zu starten?
Ich benötige die Ziel-Website oder Anwendungs-URL, den vereinbarten Testumfang und eine schriftliche Genehmigung, um Sicherheitstests durchzuführen. Falls eine Authentifizierung erforderlich ist, stelle bitte die notwendigen Testzugangsdaten und etwaige Einschränkungen im Umfang bereit.
Auf welche Arten von Schwachstellen testen Sie?
Ich teste auf häufige Webanwendungsschwachstellen anhand einer OWASP Top 10–orientierten Methodik, einschließlich Injection, Authentifizierungs- und Zugriffskontrollproblemen, Sicherheitsfehlkonfigurationen, XSS, CSRF, dateibezogener Schwachstellen, SSRF und anderer anwendbarer Schwachstellen im vereinbarten Umfang.
Führen Sie manuelle Sicherheitstests durch?
Ja. Die Bewertung nutzt manuelle Sicherheitstests mit Burp Suite Professional, um das Verhalten der Anwendung zu untersuchen, potenzielle Schwachstellen zu validieren und Fehlalarme zu minimieren. Automatisierte Tools können bei Bedarf eingesetzt werden, aber die Ergebnisse werden manuell überprüft.
Werde ich einen Sicherheitsbericht erhalten?
Ja. Je nach gewähltem Paket erhältst du einen Sicherheitszusammenfassungs- oder Detaillbericht mit validierten Befunden, unterstützenden Beweisen, Risikoinformationen und praktischen Empfehlungen zur Behebung.
Kannst du meine Website ohne Genehmigung testen?
Nein. Ich führe Sicherheitstests nur an Anwendungen und Systemen durch, für die der Kunde eine entsprechende Genehmigung erteilt hat oder die speziell für Sicherheitstests vorgesehen sind, wie z.B. die PortSwigger Web Security Academy-Labore.