Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
ISO 27001 Lead Auditor, GCC GRC Berater
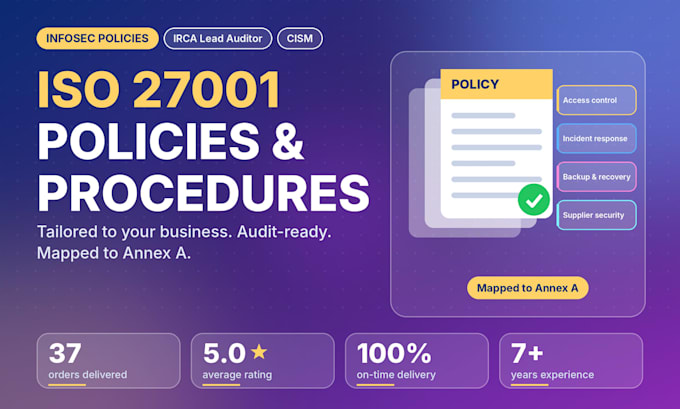
ISO 27001-konforme Informationssicherheitsrichtlinien und -verfahren, auf dein Unternehmen zugeschnitten und bereit für die Prüfung, nicht von einer Vorlage kopiert.
INHALT
SO FUNKTIONIERT ES
WARUM ICH
ISO 27001 Lead Auditor (IRCA), CISM, MSc Informationssicherheit. Ich prüfe ISMS-Dokumentationen beruflich, deshalb weiß ich, was Prüfer verlangen. Über 7 Jahre Erfahrung mit Kunden in GCC und Europa. 5,0 Bewertung, 100 % pünktliche Lieferung.
VERTRAULICH: NDA verfügbar.
Dokumenttyp:
Dokumentation
Branche:
Technologie
Sprache:
Englisch
Bitte informiere den Freelancer über alle Präferenzen oder Bedenken in Bezug auf den Einsatz von KI-Tools bei der Ausführung und/oder Lieferung deines Auftrags.
Automatische Übersetzung
Meine Bildung ?
Master in Informationssicherheit.
Meine Fachkenntnisse?
Implementierung und Auditierung von Informationssicherheits-Managementsystemen Schwachstellenanalyse Penetrationstests Dokumentation zu Informationssicherheit / Cybersicherheit IT-Audits
Sind das generische Vorlagen?
Nein. Sie sind auf deine Branche, Größe und Tools zugeschnitten.
Kannst du dich an SAMA, NCA oder UAE IA anpassen?
Ja. Sag mir den Regulator bei der Bestellung.
Bestehen sie einen ISO 27001 Audit?
Sie sind so geschrieben, dass sie die Dokumentationsanforderungen erfüllen. Nachweis der Umsetzung liegt bei dir, und mein ISO 27001 Interne-Audit-Service kann das überprüfen.
Welches Format erhalte ich?
Bearbeitbare Word-Dokumente.
Kannst du stattdessen meine bestehenden Richtlinien aktualisieren?
Ja. Schreib mir, um den Umfang zu klären.
Werden meine Informationen vertraulich behandelt?
Ja. Ein NDA ist verfügbar.
| (4) | ||
| (0) | ||
| (0) | ||
| (0) | ||
| (0) |
maninmumbai

Indien
Very good experience, prompt response. Good knowledge of the subject. Developed and consulted lot of policies related to IT security. He has complete knowledge of information security, data privacy, BCM, BCP and other things related to this. Happy and will engage again
100 $-200 $
Preis
5 Tagen
Dauer
maduze28

Vereinigte Staaten
Great seller!
100 $-200 $
Preis
maduze28
Vereinigte Staaten
Great work!
50 $-100 $
Preis
maduze28
Vereinigte Staaten
Great work!
50 $-100 $
Preis
| (4) | ||
| (0) | ||
| (0) | ||
| (0) | ||
| (0) |
maninmumbai
Indien
Very good experience, prompt response. Good knowledge of the subject. Developed and consulted lot of policies related to IT security. He has complete knowledge of information security, data privacy, BCM, BCP and other things related to this. Happy and will engage again
100 $-200 $
Preis
5 Tagen
Dauer
maduze28
Vereinigte Staaten
Great seller!
100 $-200 $
Preis
maduze28
Vereinigte Staaten
Great work!
50 $-100 $
Preis
maduze28
Vereinigte Staaten
Great work!
50 $-100 $
Preis
