Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden

Automatische Übersetzung
Schützt deine Supabase-Anwendung die Daten deiner Nutzer wirklich ausreichend?
Wenn du eine SaaS-Anwendung mit Supabase baust, können falsche Row Level Security (RLS)-Richtlinien sensible Kundendaten offenlegen oder unbefugten Nutzern den Zugriff auf Records ermöglichen, die sie nicht besitzen.
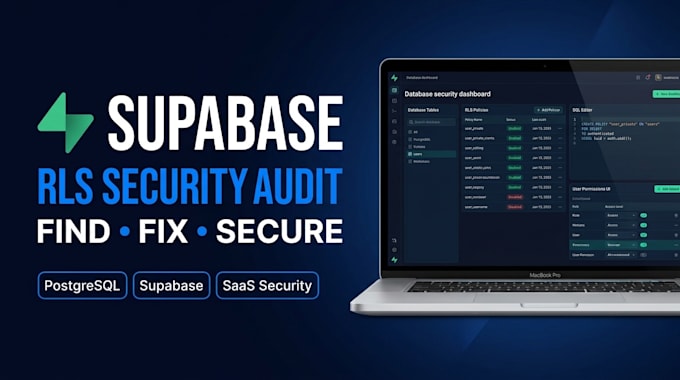
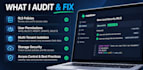
Ich überprüfe die Sicherheit deiner Supabase-Datenbank, teste Zugriffsberechtigungen und helfe, RLS-Schwachstellen zu identifizieren und zu beheben.
WAS ICH ÜBERPRÜFE:
WAS DU ERHÄLTST:
WARUM MIT MIR ARBEITEN?
Ich bin Full-Stack-Entwickler mit Erfahrung in Next.js, React, Node.js, PostgreSQL und Supabase.
Ich habe EverlearnAI aufgebaut, eine KI-basierte Lern- und Testplattform mit Next.js, Flutt
CEH Certified Full Stack Developer SaaS AI and Backend
Sprachen
Automatische Übersetzung
Automatische Übersetzung
Was ist Supabase Row Level Security?
RLS ist eine Sicherheitsfunktion von PostgreSQL, die steuert, auf welche Datensätze in der Datenbank Nutzer basierend auf Autorisierungsregeln zugreifen oder sie ändern dürfen.
Kannst du bestehende RLS-Richtlinien verbessern?
Ja. Ich kann vorhandene Richtlinien prüfen, Probleme identifizieren, vereinbarte Korrekturen umsetzen und Berechtigungen erneut testen.
Kannst du eine multi-tenant SaaS-Anwendung absichern?
Ja. Ich kann die Mandanten-Isolation prüfen und testen, ob Nutzer einer Organisation auf Datensätze einer anderen Organisation zugreifen können.
Prüfst du Supabase Storage?
Ja, Storage-Richtlinien können im Premium-Paket enthalten sein.
Brauche ich Zugriff auf meine Produktionsdatenbank?
Nicht zwingend. Ich bevorzuge eine Entwicklungs- oder Staging-Umgebung mit eingeschränkten Berechtigungen. Schema-Exporte und Richtliniendefinitionen können für eine erste Überprüfung genutzt werden.