Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
Linux Sysadmin und Netzwerksicherheitsingenieur
Wird dein Linux-Server von Hackern und Brute-Force-Angriffen bedroht? Ich prüfe ihn und härte ihn nach Best Practices der Sicherheit.
Ich bin Netzwerk- & Systemadministrator mit mehr als 5 Jahren praktischer Erfahrung in Linux, Netzwerken und Sicherheit.
Was ich mache:
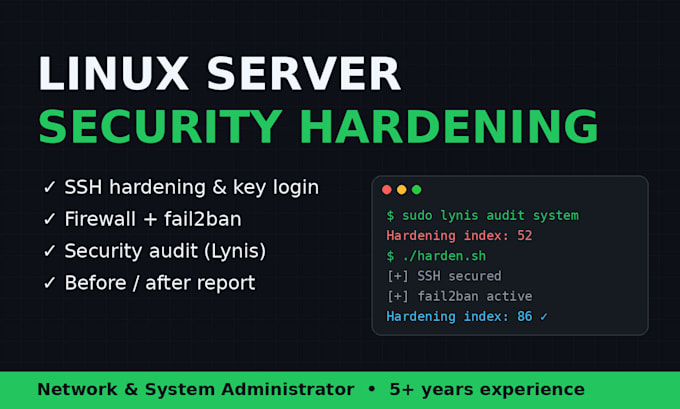
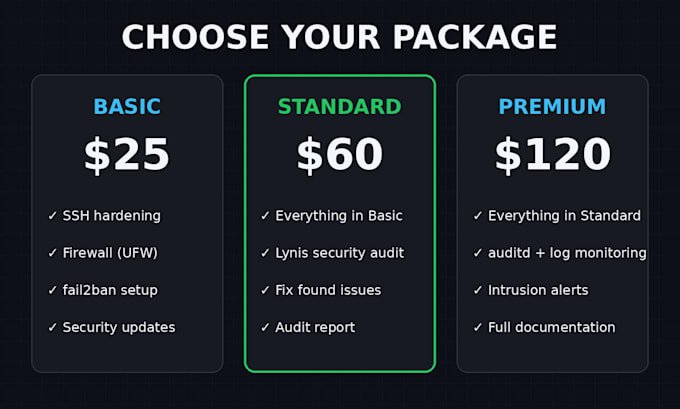
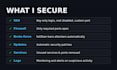
- SSH-Härtung: nur Key-Login, Root-Login deaktiviert
- Firewall (UFW/iptables): nur benötigte Ports offen
- fail2ban: automatische Blockierung von Brute-Force-Angriffen
- Automatische Sicherheitsupdates
- Nicht benötigte Dienste und offene Ports entfernen
- Lynis-Sicherheitsaudit mit Vorher/Nachher-Score
- Log-Überwachung und Eindringlingswarnungen (Premium)
Unterstützt: Ubuntu, Debian, Rocky/AlmaLinux, CentOS auf jedem VPS oder Dedicated Server.
Ich teste jede Änderung sorgfältig, damit du nie den Zugriff auf deinen Server verlierst, und du bekommst einen klaren Bericht darüber, was ich gemacht habe.
Bitte schreibe mir vor der Bestellung, damit wir deinen Server besprechen können!
Automatische Übersetzung
Verliere ich dabei den Zugriff auf meinen Server?
Nein. Ich teste jede Änderung und halte eine Backup-Session offen, damit du nicht ausgesperrt wirst.
Wird meine Website oder App danach nicht mehr funktionieren?
Nein. Ich prüfe, welche Ports und Dienste du benötigst, bevor ich etwas schließe.
Was bekomme ich nach dem Auftrag?
Ein Bericht mit allen Änderungen, Vorher/Nachher-Sicherheitswerten und Tipps, um deinen Server sicher zu halten.
Was brauchst du von mir, um anzufangen?
Server-IP und SSH-Zugang mit einem sudo-Benutzer. Ich empfehle einen temporären Benutzer oder meinen SSH-Schlüssel, den du nach dem Job entfernen kannst.