Kategorien durchsuchen
Deutsch
$
USD
Verbinden Sie sich mit Ihrer KI
Cloudflare Application Security, F5 WAF und LTM sowie DDoS, Wordpress Security
Level 1
Hat bestimmte Leistungskriterien erfüllt und zeigt großes Potenzial auf dem Marktplatz.
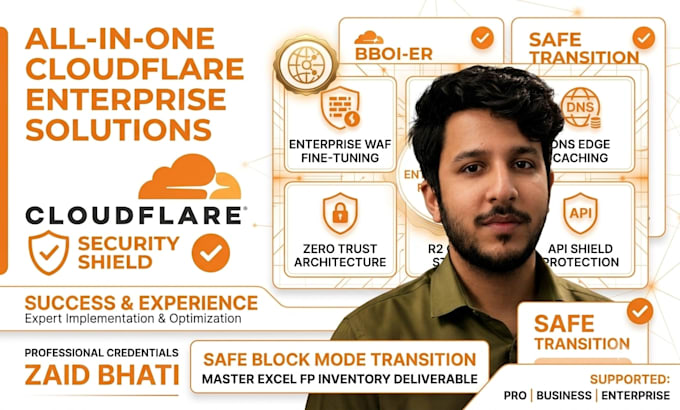
Suchst du nach einem erfahrenen Sicherheitsingenieur, der deine gesamte Cloudflare-Umgebung absichert, beschleunigt und architekturiert? Ich biete ganzheitliches Design, Audit und praktische Implementierung über den gesamten Cloudflare-Stack hinweg. Was dieser All-in-One-Service abdeckt: Enterprise-WAF-Audit & Block-Modus: 30-tägige Protokollanalyse über OWASP CRS & Managed Rulesets. Präzises Payload-Parsing & benutzerdefinierte 'Skip'-Regeln, um den strengen Block-Modus mit null Geschäfts downtime zu ermöglichen. Inklusive Master Excel-Inventar. Globales Load Balancing: Multi-Origin-Pools, Health Checks, Geo-Routing und automatisches Failover. Erweiterte DNS- & Edge-Caching: DNS-Flatting, Proxy-Optimierung und benutzerdefinierte Edge-Cache-Regeln zur Entlastung der Ursprungserver. Cloudflare R2 Storage: S3-kompatibler Objektspeicheraufbau, benutzerdefinierte Domain-Zuordnung, CORS-Richtlinien und Zero-Egress-Architektur. Zero-Trust-Architektur: Einsatz von Cloudflare Tunnels (cloudflared) zum Absichern privater Apps ohne offene eingehende Ports. Zugriffsrichtlinien & IdP-Integration (Okta, Google, Azure AD). Edge Workers & Security Headers: Leichte Edge-Anfragenmanipulation. Unterstützte Stacks: Enterprise/Business/Pro-Pläne, OWASP CRS, Bot Management und Rate Limiting. Verwandle heute deine Infrastruktur
Automatische Übersetzung
Kannst du Zero Trust implementieren, ohne Ports an meiner Firewall zu öffnen?
Ja! Mit Cloudflare Tunnels (cloudflared) verbindet ein Outbound-Daemon deinen Origin-Server direkt mit dem Edge von Cloudflare. Du kannst alle eingehenden offenen Ports an deiner öffentlichen Firewall schließen, wodurch Angriffe durch Port-Scans und direkte Origin-Befehle vermieden werden.
Wie spart Cloudflare R2 Hosting-Kosten ein?
Im Gegensatz zu AWS S3 oder Google Cloud Storage fallen bei Cloudflare R2 keine Egress-Bandbreitengebühren an. Indem du statische Medien, Dokumente und Assets zu R2 verschiebst und benutzerdefinierte Edge-Cache-Regeln verwendest, senkst du die Cloud-Bandbreitkosten erheblich und beschleunigst gleichzeitig die globale Bereitstellung.
Wird die Feinabstimmung des WAF legale Mobile-App- oder API-Nutzer beeinträchtigen?
Nein. Jede Regelerklärung wird als gezielte Skip-Regel erstellt, die strikt auf validierte Endpunkte, Methoden und Payload-Bedingungen beschränkt ist. Dadurch können legales Mobile-Traffic (Dart/iOS/Android) und B2C-Webverkehr reibungslos fließen, ohne den globalen Sicherheits-Schutz zu beeinträchtigen.
