Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Deine Infrastrukturprobleme gelöst
Peio V. wurde vom Fiverr Pro-Team aufgrund besonderer Expertise ausgewählt.
Geprüft für
DevOps-Engineering
Support & IT
Vetted Pro
Die meisten Server werden nicht durch etwas Komplexes kompromittiert. Sie werden durch einen offenen Port, ein Paket, das vor zwei Jahren keine Updates mehr erhält, oder einen Root-Login mit Passwort gehackt.
Ich bin Systeminfrastruktur- und DevOps-Spezialist mit 8+ Jahren Erfahrung in kritischen, regulierten Umgebungen, hauptsächlich im Sicherheitsbereich. Härtung ist mein Kernthema, kein Nebeninteresse.
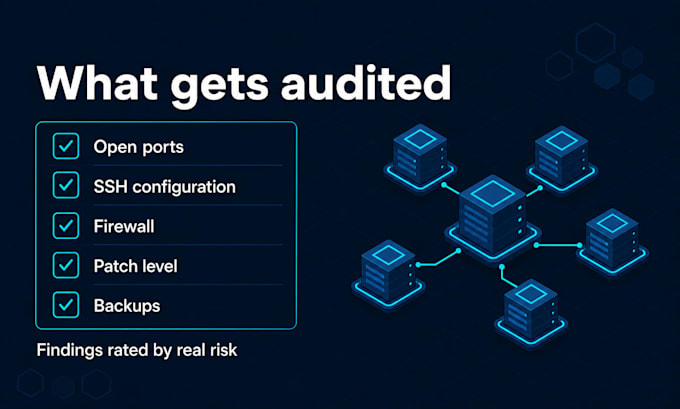
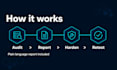
Das Audit deckt auf, was tatsächlich exponiert ist: offene Ports und Dienste, SSH-Konfiguration, Nutzer und Sudo-Regeln, Firewall, Patch-Stand, Dateiberechtigungen, Logging und ob deine Backups tatsächlich wiederherstellen.
Du erhältst einen schriftlichen Bericht mit jedem Fund, bewertet nach tatsächlichem Risiko, nicht nach Scanner-Schweregrad, und einer verständlichen Anleitung zur Behebung. Ab Standard setze ich die Fixes ebenfalls um.
Basic umfasst das Audit und den Bericht.
Standard ist das Audit plus Umsetzung der Findings.
Premium ergänzt Monitoring, Intrusion Detection, Log-Zentralisierung und ein Incident-Runbook.
Ich nutze keinen Scanner und sende dir nur das PDF. Jeder Fund wird manuell überprüft.
Pakete sind nur Referenz. Sag mir, was du brauchst, und ich erstelle dir ein individuelles Angebot zum Preis für deinen Fall.
Betriebssysteme:
Linux
•
Unix
Automatische Übersetzung
Ist das ein Penetrationstest?
Nein, und sei vorsichtig bei Anbietern, die sowas auf einem Marketplace verkaufen. Das ist ein Konfigurations- und Exposure-Audit, das mit deinem Zugang von innen durchgeführt wird. Es findet die Schwachstellen, die tatsächlich zu Serverkompromittierungen führen. Ein Penetrationstest ist eine andere Art von Auftrag mit eigenem Umfang und rechtlicher Dokumentation.
Wirst du beim Härtungsprozess etwas kaputt machen?
Nein, es werden keine Änderungen ohne deine Zustimmung gemacht. Alles, was rückgängig gemacht werden kann, ist dokumentiert, und die Dienste werden nach jeder Änderung überprüft. Bei Standard und Premium gibt es am Ende einen erneuten Test, um sicherzustellen, dass nichts gestört wurde.
Bekomme ich eine Dokumentation, die ich einem Kunden oder Auditor vorzeigen kann?
Ja. Der Bericht ist so geschrieben, dass ihn jemand lesen kann, der kein Systemadministrator ist, mit Risikobewertung der Findings und klarer Darstellung, was wann behoben wurde. Es ist kein Scanner-Export.
Kannst du uns bei der Erfüllung von ISO 27001, SOC 2 oder ähnlichem helfen?
Ich kann die Infrastruktur härten und nach einem Standard dokumentieren, der die technischen Kontrollen unterstützt. Die Zertifizierung selbst erfordert einen Auditor und Prozesse, die über die Server hinausgehen, und ich werde das nicht verschweigen.
Welchen Zugang benötigen Sie?
SSH mit Sudo oder Lesezugriff für das Audit, falls du die Fixes selbst umsetzen möchtest. Temporäre Zugangsdaten sind in Ordnung, und du rotierst sie bei Lieferung.
Wie oft sollte das wiederholt werden?
Ein- bis zweimal im Jahr für die meisten Setups oder nach größeren Änderungen. Eine einmalige Härtung verliert mit der Zeit an Wirksamkeit: Pakete werden veraltet, Regeln und offene Ports werden hinzugefügt und vergessen.