Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Experte für Automation und Coda
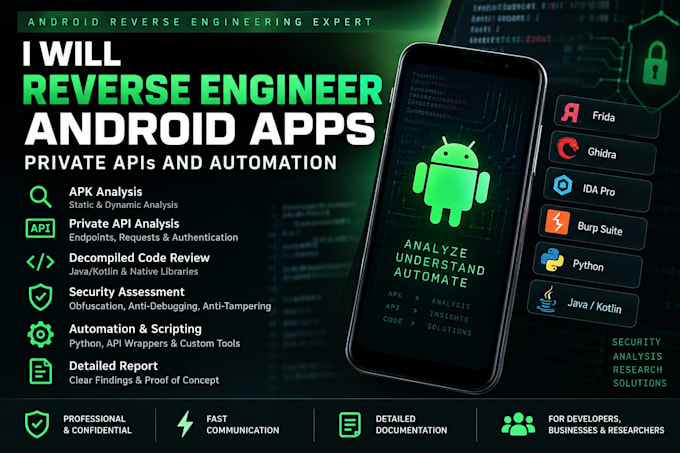
Brauchst du professionelle Android-Reverse-Engineering, Analyse privater APIs oder Sicherheitsforschung für Anwendungen?
Ich biete autorisierte Analyse von Android-Anwendungen für Entwickler, Unternehmen, Sicherheitsforscher und Firmen, die verstehen möchten, wie eine App intern funktioniert.
Meine Dienstleistungen umfassen:
Egal, ob du eine einfache App-Analyse, tiefere F&E oder eine fortgeschrittene Analyse einer geschützten Android-App brauchst, ich kann den Service auf dein Projekt zuschneiden.
Bitte kontaktiere mich vor der Bestellung, damit ich deine Anforderungen prüfen und das passende Paket empfehlen kann.
Ich arbeite nur an Anwendungen und Systemen, die du besitzt oder für die du die Erlaubnis hast, sie zu testen.
Automatische Übersetzung
Arbeitest du mit geschützten oder obfuskierten Android-Apps?
Ja. Ich kann Obfuskation, Anti-Debugging, Anti-Tampering, native Bibliotheken und andere App-Schutzmaßnahmen im Rahmen von autorisiertem Reverse Engineering und Sicherheitsforschung bewerten.
Kannst du private APIs und App-Kommunikation analysieren?
Ja. Ich kann autorisierten App-Verkehr, API-Endpunkte, Request-Strukturen, Authentifizierungsflüsse, Protokolle und Anwendungslogik analysieren, wo es anwendbar ist.
