Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
AWS GenAI Security Architect und Entwickler von Kosty
Machst du dir Sorgen um Cloud-Verschwendung, undocumented "Shadow AI" oder Sicherheitslücken in deiner AWS-Umgebung?
Wenn du Generative AI einsetzt, können die Kosten explodieren und neue Risiken entstehen (wie Prompt Injection oder sensible Datenlecks). Als spezialisierter AWS & GenAI Security Architect und Entwickler des Open-Source-Scanners Kosty führe ich eine tiefgehende, automatisierte Prüfung deiner Infrastruktur durch.
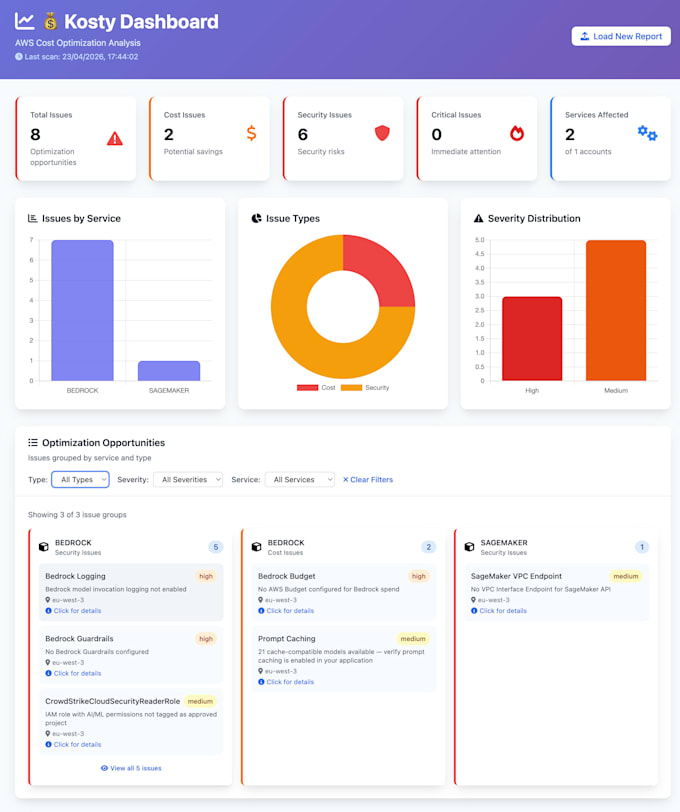
Mein proprietäres Tool scannt in Minuten über 30 AWS-Services, um deine Angriffsfläche abzubilden und Budgetverluste zu erkennen, was uns Stunden manueller Recherche erspart.
Was du bekommst:
(Hinweis: Wenn du Hilfe bei der Behebung der entdeckten Schwachstellen brauchst, schau dir meine anderen Gigs für Implementierungsdienste an!)
FR Sprecher: Hier ist ein Muttersprachler Französisch! N'hésitez pas à m'envoyer un message en français !


Cloud-Provider:
Amazon Web Services