Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
Automatische Übersetzung
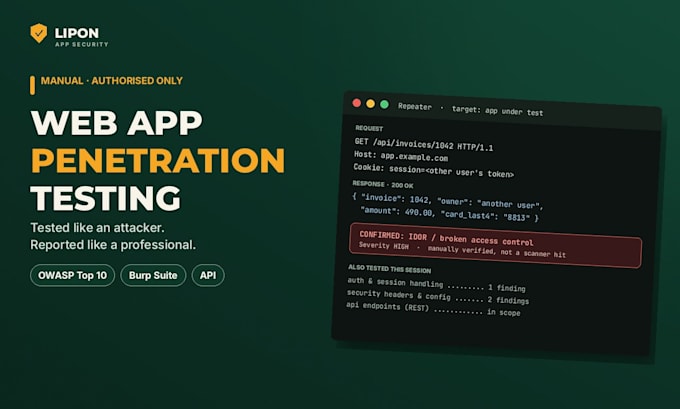
Deine Web-App speichert Nutzerdaten, Zahlungen und deinen Ruf. Ich teste sie so, wie es ein Angreifer tun würde — sicher, manuell und nur mit deiner schriftlichen Freigabe — und zeige dir anschließend genau, was du beheben musst.
WAS ICH TESTE
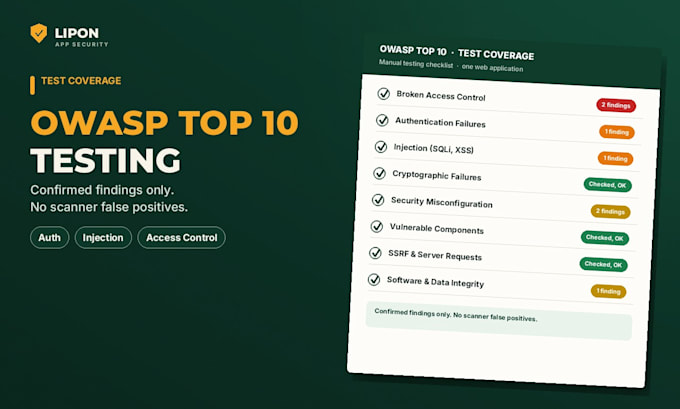
OWASP Top 10: fehlerhafte Zugriffskontrollen, Authentifizierungs- und Sitzungsschwachstellen, Injection, Sicherheitsfehlkonfigurationen, freigegebene Dateien und Daten, verwundbare Komponenten sowie deine API-Endpunkte. Manuelles Testing mit Burp Suite, nicht nur ein automatischer Scan.
WAS DU BEKOMMST
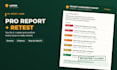
Ein professioneller Bericht zu jeder bestätigten Schwachstelle: Schweregrad, Beweismittel, geschäftliche Auswirkungen und eine Schritt-für-Schritt-Anleitung zur Behebung. Die Premium-Version enthält einen vollständigen Retest nach deinen Fixes. Sieh dir eine Beispielbericht in meiner Galerie an.
WARUM ICH
Sicherheitsforscher, Practical Ethical Hacking von TCM Security zertifiziert. Nicht-destruktives Testing in einem vereinbarten Fenster, kein DoS, keine Datenmanipulation und alles bleibt vertraulich.
Schreib mir deine URL und den Scope vor der Bestellung, dann prüfen wir kostenlos den Umfang.
Bitte beachte, dass es gegen die Richtlinien von Fiverr verstößt, wenn Freelancer Themes, Vorlagen oder andere Elemente, die die Rechte Dritter oder geltende Gesetze verletzen, in die gelieferte Arbeit aufnehmen. Lies mehr darüber in unseren Leitfaden für verantwortungsvolle digitale Kreation.
Web and AI App Security Researcher, Pentest, OWASP, Supabase RLS
Sprachen
Automatische Übersetzung
Automatische Übersetzung
Ist das legal und sicher für meine App?
Ja - mit deiner schriftlichen Autorisierung und einem vereinbarten Scope ist das ein Standard-Sicherheitsdienst. Das Testen ist nicht destruktiv: Ich führe keinen DoS-Angriff durch, lösche keine Daten oder störe deine Nutzer, und wir legen den Testzeitraum gemeinsam fest, bevor ich beginne.
Was brauchst du von mir?
Die Ziel-URL, schriftliche Bestätigung, dass du die App besitzt oder zum Testen autorisiert bist, Testaccounts für jede Benutzerrolle und alle Bereiche, die außerhalb des Scopes liegen. Alles wird ausschließlich über die Fiverr-Bestellanforderungen geteilt.
Was wird der Bericht enthalten?
Jeder bestätigte Fund mit einer Schweregrad-Einstufung, klaren Beweisen, was es für dein Geschäft bedeutet, und schrittweisen Behebungsanleitungen, denen dein Entwickler folgen kann. Die Funde werden manuell verifiziert, sodass du keine Seiten voller Scanner-Fehlalarme erhältst.
Testest du auch APIs neben Websites?
Ja. Falls deine Web-App eine REST- oder GraphQL-API umfasst, sag mir im Scope, und ich lasse Authentifizierung, Autorisierung und Datenexposition für die API-Endpunkte in die Bewertung einfließen.
Wird nachgetestet, nachdem wir die Probleme behoben haben?
Das Premium-Paket beinhaltet einen Retest der behobenen Funde, nachdem dein Team die Berichtsficks angewendet hat, plus einen aktualisierten Bericht, der zeigt, was geschlossen ist und was noch Arbeit braucht.
Was testest du NICHT?
Ich teste keine Systeme, die du nicht besitzt, keine Social-Media- oder E-Mail-Konten und ich biete keine DoS-, Phishing- oder Social-Engineering-Dienste an. Wenn du unsicher bist, ob dein Target im Scope liegt, schreibe mir zuerst.
Testest du nur Apps, die ich besitze oder für die ich eine Genehmigung habe?
Ja – ich teste nur Systeme, die du besitzt oder für die du getestet werden darfst. Das ist eine klare Vorgabe professioneller Penetrationstests und schützt dich auch rechtlich.
Kann ich das Berichtsformat vor der Bestellung sehen?
Ja – ein vollständiges Musterberichts ist in der GIG-Galerie meines Profils zu finden (bei dem vibe-coded App-Audit-Gig). Penetrationstest-Berichte folgen dem gleichen Format: Befunde nach Schweregrad, Belege, Auswirkungen und Lösungen, plus eine Retest-Option.