Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Splunk Google Chronicle ServiceNow SOAR Spezialist
Verlangsamen manuelle Sicherheitsaufgaben deinen SOC?
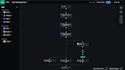
Ich bin ein Senior SecOps Engineer mit Schwerpunkt auf Splunk SOAR (Phantom) und helfe Organisationen dabei, auf eine KI-first, vollautomatisierte Sicherheitsstrategie umzusteigen. Mit über 6 Jahren praktischer Erfahrung schreibe ich nicht nur Skripte, sondern entwerfe skalierbare Sicherheits-Workflows, die die durchschnittliche Reaktionszeit (MTTR) erheblich reduzieren.
Was ich in diesem Gig anbiete:
Warum du mich wählen solltest? Ich habe erfolgreich über 50 individuelle Splunk Apps und mehr als 40 fortgeschrittene Playbooks für Enterprise SOC-Teams entwickelt.
Schick mir zuerst eine Nachricht mit deinen SecOps-Engpässen, und wir besprechen, wie wir sie automatisieren können.
Gerät:
Laptop
•
Server
•
Andere
Betriebssysteme:
Windows
•
Linux
•
Unix
•
Ubuntu


