Kategorien durchsuchen
Deutsch
$
USD
Verbinden Sie sich mit Ihrer KI
IT-Sicherheitsmanager
Die meisten kleinen Unternehmen haben keine Sicherheitsrichtlinien, bis ein Kunde, Versicherer oder Vertragsangebot plötzlich danach fragt.
Ich schreibe die Dokumentation, die auch dann standhält, wenn sie tatsächlich gelesen wird.
Ich bin IT-Sicherheitsmanager im Vereinigten Königreich mit neun Jahren Erfahrung und derzeit verantwortlich für das vollständige Sicherheitsprogramm bei einem Unternehmen mit 1100 Mitarbeitern, sechs Standorten – Richtlinien, Vorfallreaktion und Katastrophenwiederherstellung. Ich habe einen BSc in Cyber Security. Ich schreibe diese Dokumente beruflich, nicht aus einer Vorlage.
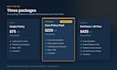
Was du bekommst: Richtlinien, die auf DEIN Unternehmen, deine Größe, Branche, Tools und Risiken zugeschnitten sind Klare Sprache, die dein Personal tatsächlich liest, nicht juristischer Standardtext Ausgerichtet an anerkannten UK- und internationalen Best Practices (NIST CSF 2.0, NCSC-Richtlinien, ISO 27001 Prinzipien) Bearbeitbare Word-Dokumente plus fertige PDFs Ein Richtlinienregister, damit du weißt, was wann überprüft werden muss.
Häufig verwendet für: Lieferanten-Sicherheitsfragebögen, Versicherungsanträge, Ausschreibungen und Angebotsanforderungen, Onboarding neuer Mitarbeiter oder einfach, um zu wissen, was dein Unternehmen tut, wenn etwas schiefgeht.
Unsicher, welches Paket passt? Schreib mir vor der Bestellung, und ich sage dir ehrlich, ob du weniger brauchst, als du denkst.
Dokumenttyp:
Dokumentation
•
Standard Operating Procedures (SOPs)
Sprache:
Englisch
Bitte informiere den Freelancer über alle Präferenzen oder Bedenken in Bezug auf den Einsatz von KI-Tools bei der Ausführung und/oder Lieferung deines Auftrags.
Automatische Übersetzung
Sind das rechtlich bindende Verträge oder Rechtsberatung?
Nein. Das sind interne IT- und Sicherheitsrichtlinien – operative Dokumente, die festlegen, wie dein Unternehmen mit Technologie und Daten umgeht. Sie sind keine Rechtsberatung, und bei Angelegenheiten mit arbeitsrechtlichen oder regulatorischen Konsequenzen solltest du deinen Anwalt vor der Veröffentlichung prüfen lassen.
Werde ich damit Cyber Essentials oder ISO 27001 zertifizieren?
Nicht allein, und wer dir das anders erzählt, verkauft dir zu viel. Eine Zertifizierung erfordert eine Bewertung durch eine lizenzierte Stelle. Was das tut, ist dir Dokumentation zu liefern, die an diese Rahmenwerke angepasst ist – das ist meist eine der Lücken, die Unternehmen beim Start des Prozesses haben.
Wir sind winzig – nur 6 Personen. Ist das übertrieben?
Nein, und oft brauchen kleine Unternehmen es am dringendsten, weil größere Kunden es von ihnen verlangen. Ich passe die Dokumente an deine Größe an. Ein Unternehmen mit sechs Personen erhält eine kurze, nutzbare Sammlung, keine vierzig Seiten Theorie.
Kannst du unser Branding und Dokumentenvorlagen verwenden?
Ja – sende mir deine Vorlage oder Markenrichtlinien mit der Bestellung, und ich passe sie an.
In welchem Format erhalten wir die Dokumente?
Bearbeitbare Microsoft Word-Dokumente plus fertige PDFs. Du besitzt sie vollständig und kannst sie jederzeit ändern.
Wie läuft der Revisionsprozess ab?
Sende alle Kommentare auf einmal, statt Stück für Stück – das ist für uns beide schneller. Ich werde Änderungen innerhalb von 48 Stunden umsetzen.
Benötigen Sie Zugriff auf unsere Systeme?
Nein, niemals. Alles wird anhand der Informationen geschrieben, die du in den Bestellfragen angibst. Ich brauche, will oder frage keinen Zugriff auf dein Netzwerk oder deine Konten.
Kannst du etwas schreiben, was nicht aufgelistet ist?
Wahrscheinlich. Schreib mir vor der Bestellung – wenn es um Sicherheits- oder IT-Dokumentation geht, habe ich wahrscheinlich schon etwas Ähnliches geschrieben.


