Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
OSCP, CEH Master, CPENT, Penetration Tester und Security Consultant
Level 1
Hat bestimmte Leistungskriterien erfüllt und zeigt großes Potenzial auf dem Marktplatz.
Automatisierte Scanner erzeugen Rauschen. Dies ist eine manuelle, Zeile-für-Zeile-Sicherheitsprüfung deines Quellcodes durch einen Penetrationstester, kombiniert mit SAST-Tools, damit du Erkenntnisse bekommst, die deine Entwickler wirklich umsetzen können.
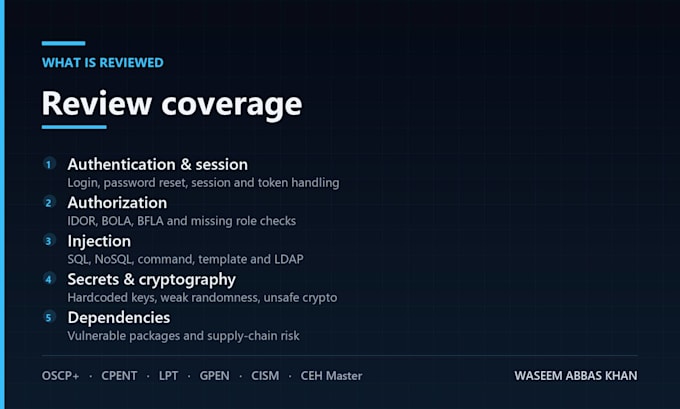
Ich prüfe auf:
- Authentifizierungs- und Session-Management-Schwachstellen
- Berechtigungs- und Zugriffskontrolllücken (IDOR, BOLA, BFLA)
- Injection: SQL, NoSQL, Befehl, Template und LDAP
- Unsichere Deserialisierung und Datei-Upload-Handhabung
- Secrets und Zugangsdaten, die ins Repository gelangen
- Kryptografischer Missbrauch und schwache Zufälligkeit
- Abhängigkeiten- und Lieferkettenrisiken
- Logging, Fehlerbehandlung und Datenexposition
Jede Feststellung enthält die Dateireferenz und Zeile, eine klare Erklärung, Beweis des Konzepts, wo sicher, Schweregrad (CVSS 3.1) und ein Beispiel zur Code-Behebung. Ich kann deiner Stack folgen: Python, Node.js, PHP, Java, .NET, Go, Ruby oder TypeScript.
Basis: bis zu 5.000 Zeilen, eine Sprache.
Standard: bis zu 20.000 Zeilen, zwei Sprachen, Abhängigkeitsprüfung.
Premium: bis zu 50.000 Zeilen, vollständige manuelle Prüfung, Behebungs-Workshop und erneute Prüfung.
Sende mir den Repository-Link oder ein Archiv, plus eine kurze Notiz, wovor du am meisten Sorge hast.
Gerät:
Desktop
•
Laptop
•
Server
•
Mobile
•
Tablet
Betriebssysteme:
Windows
•
Linux
•
Unix
•
Android
Automatische Übersetzung
Mein Code ist privat. Wie bekommst du Zugriff darauf?
Privater Repository-Einladungslink, Zip-Archiv oder ein gemeinsamer Branch. Zugriff wird am Ende der Zusammenarbeit entfernt.
Unterschreiben Sie ein NDA?
Ja. Schicke mir deins, oder ich stelle eine gegenseitige NDA bereit.
Ist das dasselbe wie ein Pentest?
Nein. Das ist eine White-Box-Quellcode-Überprüfung; sie findet Probleme früher und verweist genau auf die Codezeile.