Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden



Automatische Übersetzung
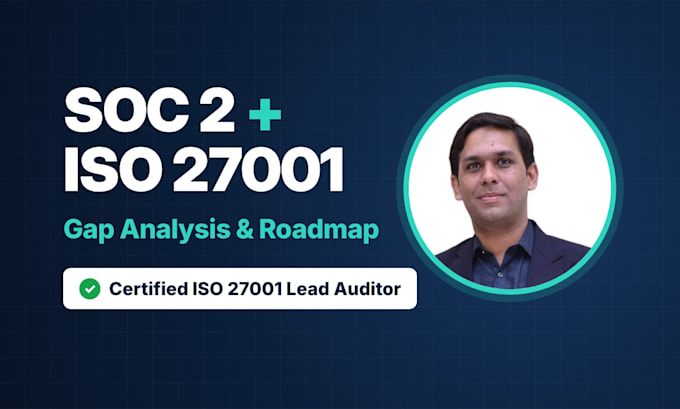
Brauchen SOC 2 oder ISO 27001, um ein Großkundenabschluss zu sichern, bist aber nicht sicher, wie weit du von audit-ready entfernt bist?
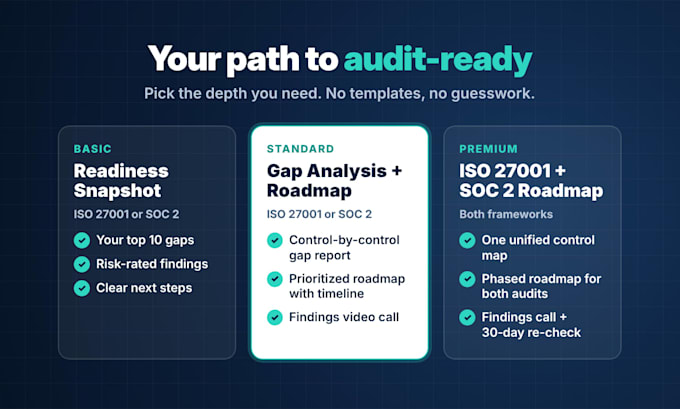
Ich bewerte deine aktuellen Sicherheitspraktiken gegen SOC 2 (Trust Services Criteria) oder ISO 27001:2022 (Klauseln und Anhang A), zeige dir genau, was fehlt, und erstelle dir eine priorisierte Roadmap zur Zertifizierung.
Was du bekommst:
Warum du mit mir arbeitest:
Ich implementiere auch Kontrollen in Microsoft 365, Entra ID und Intune, damit deine Roadmap praxisnah statt theoretisch ist.
Nicht sicher, welches Paket passt? Schreib mir zuerst eine Nachricht, dann bestätige ich den passenden Umfang.
ISO 27001 Lead Auditor, SOC 2, ISO 42001 and Microsoft 365 Security
Sprachen
Automatische Übersetzung
Automatische Übersetzung
Brauche ich ISO 27001, SOC 2 oder beides?
US-Kunden fragen in der Regel nach SOC 2; EU- und globale Kunden fordern oft ISO 27001. Sag mir, an wen du verkaufst, und ich empfehle dir eine. Falls du beides brauchst, verbindet Premium sie, damit du jeden Control nur einmal erstellen musst.
Werde ich zertifiziert?
Es zeigt genau, was vor deiner Prüfung behoben werden muss. Die Prüfung selbst wird von einer unabhängigen Stelle durchgeführt: einer akkreditierten Zertifizierungsstelle für ISO 27001 oder einer lizenzierten CPA-Firma für einen SOC-2-Bericht.
SOC 2 Type I oder Type II: Welche deckst du ab?
Beides. Type I prüft, ob deine Kontrollen zu einem bestimmten Zeitpunkt korrekt gestaltet waren; Type II prüft, ob sie 3–12 Monate gelaufen sind. Ich markiere, welche Lücken Type I blockieren und worauf du dich vorbereiten musst, um Type II zu starten.
Was brauchst du von mir?
Antworten zu den Bestellfragen, alle Richtlinien oder vorhandenen Audit-Berichte, sowie ein 30–60-minütiges Gespräch oder Fragebogen mit der Person, die IT und Sicherheit betreibt. Du brauchst keinen Admin-Zugriff auf deine Systeme.
Arbeitest du mit Vanta, Drata oder Secureframe?
Ja. Ich bin ein verifiziertes Vanta-Admin. Falls du bereits eine Compliance-Plattform nutzt, verwende ich deinen Kontroll- und Teststatus als Input, damit der Fahrplan zum Tool passt, das du hast.
Schreibst du auch die fehlenden Richtlinien?
In diesem Gig nicht enthalten. Dein Bericht listet alle fehlenden oder schwachen Richtlinien auf. Wenn du willst, lasse ich das als separaten Policy-Service schreiben. Schreib mir, und ich erstelle dir ein angepasstes Angebot.
Was bedeutet, dass Systeme/Assets im Scope sind?
Die Produkte oder Plattformen, die in deinen Audit-Umfang fallen, zum Beispiel deine Haupt-SaaS-App und deren Cloud-Umgebung. Die meisten Startups brauchen 1. Melde dich, wenn du mehr hast.