Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Softwareentwickler
Quantum-Computer werden irgendwann RSA- und ECC-Verschlüsselung knacken, und NIST hat Fristen gesetzt, um darauf umzusteigen. Die meisten kleinen Firmen wissen nicht, wo sie diese Algorithmen verwenden. Ich finde es heraus.
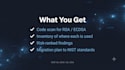
Was du bekommst:
- Eine Analyse deines Codes und deiner Konfigurationsdateien auf RSA, ECDSA, Diffie-Hellman und ähnliche Algorithmen
- Eine Übersicht, wo jeder Algorithmus verwendet wird
- Ergebnisse nach Risiko sortiert
- Einen Migrationsplan zu NISTs Post-Quantum-Standards (ML-KEM, ML-DSA), basierend auf NIST SP 1800-38
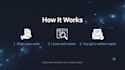
So funktioniert es: Du teilst den Code oder die Konfigurationsdateien, ich liefere einen schriftlichen Bericht, und dein Code bleibt vertraulich.
Über mich: unabhängiger Python-Entwickler. Ich bin kein zertifizierter Auditor und gebe keine Sicherheitsgarantien. Ich überprüfe deinen Code und berichte, was ich finde.
Öffentliche Arbeit: offener Pull-Request zum Ragas-Projekt (#2705).
Entwicklungstechnologie:
Python
Expertise:
Algorithmisch
•
Andere
Automatische Übersetzung
Wird mein Code vertraulich behandelt?
Ja. Ich verwende deine Dateien nur, um deinen Bericht zu erstellen, und teile sie nicht mit jemand anderem. Nach der Lieferung lösche ich sie.
Reparierst oder migrierst du den Code?
Dieses Gig ist die Überprüfung und der Migrationsplan. Wenn du möchtest, dass ich die Migration selbst durchführe, schreib mir zuerst und ich mache dir ein separates Angebot.
Welche Sprachen kannst du reviewen?
Python ist meine Hauptsprache. Für JavaScript, Java oder andere Sprachen schreib mir zuerst, damit ich bestätigen kann, dass ich sie abdecken kann.
Ist das ein Compliance-Zertifikat?
Nein. Es ist eine technische Überprüfung durch einen unabhängigen Entwickler, kein zertifizierter Audit, daher kann es nicht als formeller Nachweis für die Einhaltung von Vorschriften eingereicht werden.


