Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
AWS- und Kubernetes-zertifizierter DevOps-Ingenieur
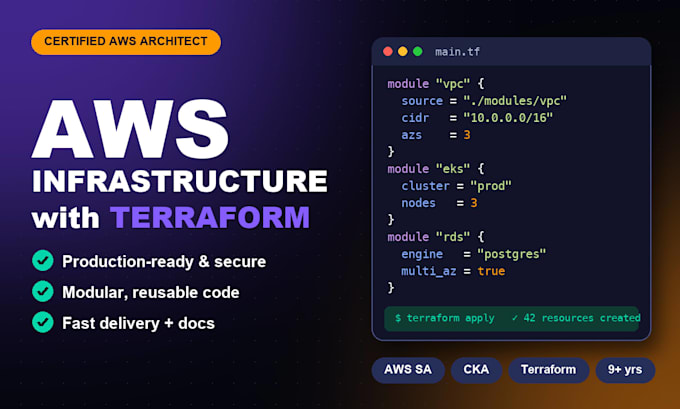
Erhalte eine sichere, skalierbare Infrastruktur in AWS, Azure oder GCP, aufgebaut als sauberen, modularen Terraform-Code – von einem zertifizierten AWS Solutions Architect mit über 9 Jahren Produktionserfahrung.
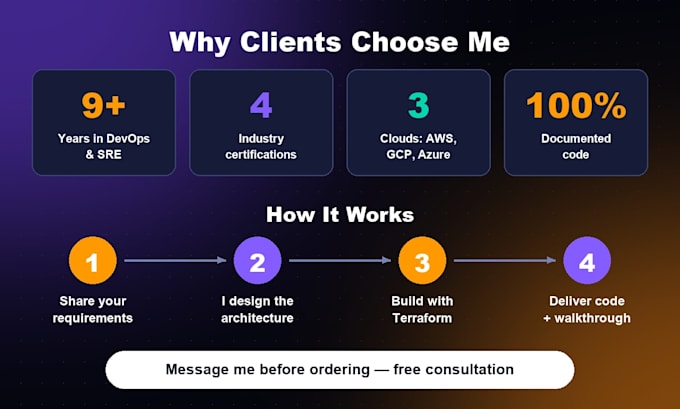
WARUM MIT MIR ARBEITEN?
WAS ICH ERSTELLEN KANN
WAS DU ERHältst
AUCH VERFÜGBAR: GCP und Azure, vorhandene Ressourcen in Terraform importieren und fehlerhaften Terraform-Code reparieren.
Schreibe mir vor der Bestellung für eine KOSTENLOSE Beratung und ich empfehle dir das passende Paket!

Tools:
Docker
•
GitLab
•
Jenkins
•
GitHub
•
CloudFormation
Framework:
Terraform
•
Ansible
•
Puppe
Programmiersprache:
Bash
•
Python
Expertise:
Installation
•
Migration
•
Konfiguration
Automatische Übersetzung
Brauchst du Zugriff auf mein AWS-Konto?
Nicht immer. Ich kann den Code in meiner Sandbox schreiben und testen und du wendest ihn selbst an. Wenn du willst, dass ich ihn deploye, reicht ein Limited IAM-User. Teile nie Root-Zugangsdaten.
Können Sie mit meiner vorhandenen Infrastruktur arbeiten?
Ja. Ich kann vorhandene AWS-Ressourcen in Terraform importieren, unordentlichen Code in saubere Module refactorisieren oder dein aktuelles Setup ohne Ausfallzeiten erweitern.
Arbeitest du auch mit GCP oder Azure?
Ja. Ich habe praktische Erfahrungen mit Google Cloud (GKE, VPC, IAM) und Azure (AKS, VNet, ARM). Schreib mir mit deinen Anforderungen und ich erstelle dir ein individuelles Angebot.
Was passiert nach der Lieferung?
Du bekommst dokumentierten Code und eine Anleitung, wie man ihn nutzt. Innerhalb deiner Paket-Überarbeitungen behebe ich jedes Problem am gelieferten Code. Laufender Support ist als individuelles Angebot möglich.
Welches Paket soll ich wählen?
Basic deckt eine Ressource oder schnelle Behebung ab, Standard eine produktionsbereite App-Stack, Premium eine komplette Multi-Environment-Setup mit CI/CD. Unsicher? Schreib mir und ich empfehle dir eine Option.