Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD



Automatische Übersetzung
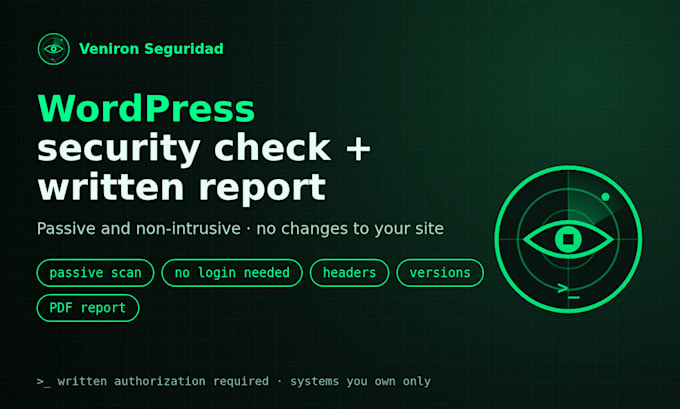
Passive, unaufdringliche WordPress-Sicherheitsprüfung: Bei dir auf der Seite wird nichts verändert.
Bist du unsicher, ob deine WordPress-Seite exponiert ist? Hol dir eine schnelle, NICHT-intrusive Sicherheitsprüfung und einen klaren, schriftlichen Bericht.
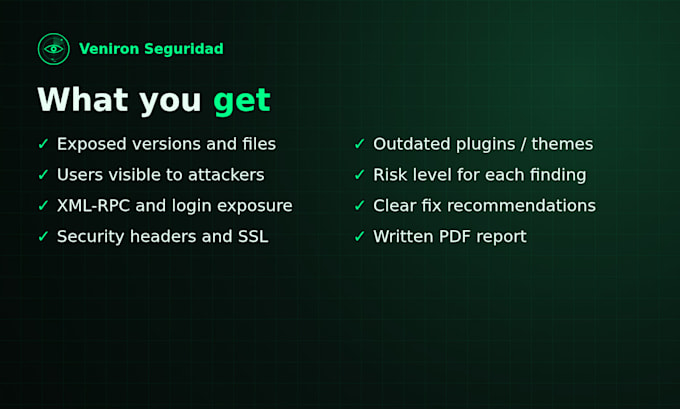
Was ich prüfe (passiv, nur öffentliche Infos):
- WordPress-Kern, Plugin- und Theme-Versionen, die von außen sichtbar sind
- Bekannte Schwachstellen dieser Versionen (WPScan Vulnerability DB, öffentliche CVEs)
- HTTPS/TLS-Konfiguration und Zertifikat
- Sicherheits-Header (HSTS, CSP, X-Frame-Options ...)
- Offengelegte Dateien und Endpunkte: readme, xmlrpc.php, Nutzeraufzählung
- Schutz der Login-Seite
- Optional: Überprüfung der wp-admin-Einstellungen, wenn du mir Zugang gibst (Premium)
Was du bekommst: ein PDF-Bericht mit jeder Feststellung, ihrem Risikoniveau und verständlichen Lösungsschritten.
Dieser Gig ist NUR EIN BERICHT. Keine Behebungen, kein Brute-Force, kein Ausnutzen, kein Lasttest. Du musst die Seite besitzen (oder autorisiert sein) und dies schriftlich in der Bestellung bestätigen.
Willst du, dass die Probleme behoben werden? Schau dir meinen WordPress-Härtungs-Gig an.
Über mich: Basis- und Fortgeschrittenentraining im ethischen Hacking, 10+ Jahre Linux und macOS, und mein eigenes isoliertes Analyselabor.
Sende mir vor der Bestellung eine Nachricht, wenn du Fragen hast.
Bitte beachte, dass es gegen die Richtlinien von Fiverr verstößt, wenn Freelancer Themes, Vorlagen oder andere Elemente, die die Rechte Dritter oder geltende Gesetze verletzen, in die gelieferte Arbeit aufnehmen. Lies mehr darüber in unseren Leitfaden für verantwortungsvolle digitale Kreation.
Linux and WordPress Security Specialist
Sprachen
Automatische Übersetzung
Automatische Übersetzung
Wirst du etwas auf meiner Seite ändern?
Nein. Dieser Gig ist rein Berichts-Service. Ich installiere keine Plugins und bearbeite keine Dateien. Wenn du Behebungen willst, sieh dir meinen WordPress-Härtungs-Gig an.
Ist die Prüfung sicher für meine Seite?
Ja. Ich verwende ausschließlich passive, öffentlich verfügbare Informationen und normale Seitenanfragen. Kein Bruteforce, keine Ausnutzung, kein Lasttest.
Kann ich eine Prüfung für eine Seite bestellen, die ich nicht besitze?
Nein. Du musst die Seite besitzen oder eine schriftliche Autorisierung des Eigentümers vorlegen, die in den Bestellanforderungen bestätigt wird.
Muss ich Ihnen Administratorzugriff gewähren?
Nicht für Basic oder Standard. Admin-Zugang ist nur für Premium erforderlich und optional; du kannst ein temporäres Konto anlegen und danach wieder löschen.