Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
Full-Stack-Developer API-Integrationen und Sicherheit
Hi, ich bin Mohamed :) ein Entwickler, der auch Penetrationstests macht, also sehe ich deinen Code so, wie es ein Angreifer tun würde.
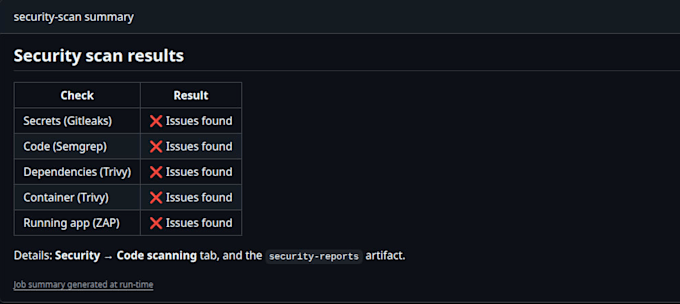
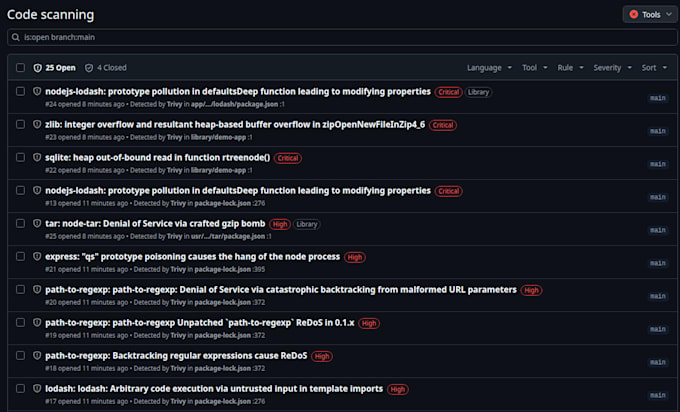
Ich richte automatische Sicherheitsprüfungen in deiner CI/CD-Pipeline ein. Durchgesickert geglaubte Passwörter, riskante Pakete und häufige Schwachstellen werden gemeldet, bevor du lieferst, nicht danach.
Was du bekommst
Scans auf durchgesickerte Secrets, verwundbare Pakete und unsicheren Code bei jedem Commit
Docker-Image-Scanning
Slack- oder E-Mail-Benachrichtigungen mit einfachen Fixes auf Deutsch
Staging-App-Tests und manuelle Überprüfung (Premium)
Hilfe bei der Auswahl der richtigen Tools für deinen Stack
Ich arbeite mit GitHub Actions und GitLab CI und nutze Tools wie Gitleaks, Semgrep, Trivy und OWASP ZAP. Ich passe jedes Setup so an, dass du nicht in falschen Alarmen versinkst.
Ich teste nur Systeme, die du besitzt oder für die du die Erlaubnis hast zu testen, aber so lassen sich die typischen Probleme früh erkennen.
Nicht sicher, welches Paket passt? Schreib mir eine Nachricht mit deinem Standort, dann schauen wir es gemeinsam an.

Automatische Übersetzung
Brauche ich Zugriff auf meine Produktionsumgebung?
Nein. Lesezugriff auf dein Repository reicht. Für den Premium-Dynamic-Scan benötige ich nur eine Staging-URL.
Mit welchen CI-Plattformen arbeitest du?
GitHub Actions und GitLab CI. Wenn du etwas anderes nutzt, schreib mir zuerst und ich sag dir, ob ich helfen kann.
Wird das meine Builds verlangsamen?
Kaum. Ich lasse Scans parallel laufen oder nur bei Pull Requests, sie kosten also Minuten statt Stunden.
Muss ich dir vor dem Testen meiner App eine Erlaubnis geben?
Ja, für Staging-Scans. Ich brauche eine schriftliche Bestätigung, dass du die App besitzt oder berechtigt bist, sie zu testen.
Ich bin mir nicht sicher, welches Paket ich brauche. Was soll ich tun?
Schreib mir eine Nachricht mit deinem Tech-Stack und womit du dir Sorgen machst. Dann empfehle ich dir vor der Bestellung das passende Paket.