Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Cybersecurity-Analyst
Suchst du nach Möglichkeiten, deine Infrastruktur zu sichern, verdächtige Systemaktivitäten zu analysieren oder Security Operations Center (SOC)-Alarme zu triagieren? Ich biete professionelle Cybersecurity-Überwachung und Log-Analyse, um Bedrohungen zu erkennen, bevor sie dein Geschäft beeinträchtigen.
Angebotene Dienste:
Log-Analyse: Tiefgehende Untersuchung von Linux-, Windows-, Webserver- und Netzwerklogs.
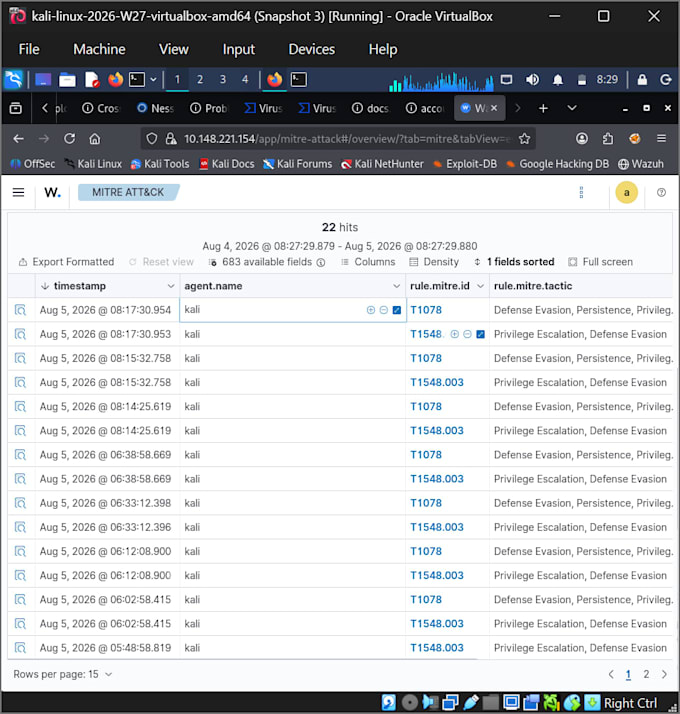
SIEM & Alarm-Triage: Analyse von Alerts (Wazuh, Splunk, Elastic), um Fehlalarme von kritischen Bedrohungen zu unterscheiden.
Vorfallanalyse: Untersuchung unbefugter Zugriffsversuche, Malware-Aktivitäten und Netzwerkabweichungen.
Umsetzbare Berichte: Klare, strukturierte Berichte mit identifizierten Risiken und Schritt-für-Schritt-Anleitungen zur Behebung.
Warum du mich wählen solltest?
Ausgebildet in modernen Cybersecurity-Operationen und Netzwerkschutz.
Praktische Erfahrung mit SIEM-Plattformen, Traffic-Analyse und Systemadministration.
Klare Kommunikation mit nicht-technischen Stakeholdern und schnelle Lieferung.
Hinweis: Bitte sende mir vor der Bestellung eine Direktnachricht, damit wir deine spezifische technische Umgebung und Anforderungen besprechen können!


Gerät:
Desktop
•
Laptop
•
Tablet
•
Router
•
Drucker
Betriebssysteme:
Windows
•
Linux
•
IOS
•
Android
•
Ubuntu
Automatische Übersetzung
Welche Log-Formate analysierst du?
Ich analysiere Linux-Auth-/Syslogs, Windows-Ereignisprotokolle, Webserver-Zugriffs- und Fehlerlogs, Firewall-Logs und SIEM-Exporte (Wazuh, Splunk).
Muss ich rohe Systemzugangsdaten teilen?
Nein. Du kannst Logdateien (.txt, .csv, .json, .pcap) sicher senden oder eingeschränkten Lesezugriff auf Überwachungs-Dashboards gewähren.