Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Python-Automatisierung und Web-Scraping-Experte
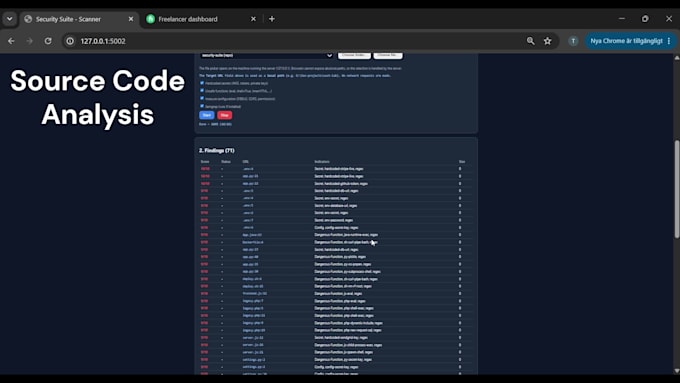
Mach dir keine Sorgen, ob dein Code versteckte Sicherheitslücken hat oder Secrets leaks vor dem Start? Wir sichern ihn ab.
Moderne Apps, besonders schnell gebaute MVPs und AI-generierte Codebasen (Cursor, Lovable, Copilot), verbergen oft kritische Sicherheitslücken. Ich führe eine ausführliche Static Application Security Testing (SAST) sowie eine manuelle Quellcode-Sicherheitsprüfung durch, um Schwachstellen zu finden und zu beheben, bevor Hacker es tun.
Was ich in deiner Codebasis überprüfe:
Was du bekommst:
Hast du ein Repo bereit? Schreib mir vor der Bestellung mit deinem Tech-Stack, für eine kostenlose erste Prüfung!
Anwendung testen:
Web-Applikation
Entwicklungstechnologie:
JavaScript
•
Node.js
•
PHP
•
Python
•
SQL
Gerät:
PC
•
Mac
•
Linux
Automatische Übersetzung
Welche Programmiersprachen und Frameworks auditest du?
Ich spezialisiere mich auf Python, JavaScript/TypeScript, Node.js und moderne Web-Frameworks sowie auf KI-generierte Codebasen (Cursor, Bolt, Lovable). Schreibe mir gerne, wenn du einen anderen Stack nutzt!
Bietest du nur einen Bericht an oder kannst du auch die Sicherheitsfehler beheben?
Basic und Standard enthalten einen detaillierten Bericht mit exakten Code-Snippets, wie du jeden Fehler behebst. Wenn du möchtest, dass ich den Code direkt patche, wähle das Premium-Paket!
Wie teile ich meinen Quellcode sicher mit dir?
Du kannst hier bei Fiverr eine ZIP-Datei des Codebases senden oder mich als temporären Read-Only-Kollaborateur zu deinem privaten GitHub/GitLab-Repository einladen.