Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Der Cyber-Freund, bei dem du uns vertrauen kannst, wenn es um deine Sicherheit geht
Sam wurde vom Fiverr Pro-Team aufgrund besonderer Expertise ausgewählt.
Geprüft für
Cybersicherheit
Vetted Pro
Die meisten Tische sind Checkbox-Theater. Ein Moderator liest aus einem Skript vor, die Führung nickt zustimmend, und der Bericht landet in einem Ordner, den niemand wieder öffnet.
Das ist nicht so.
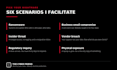
Ich baue das Szenario um deine tatsächliche Bedrohung auf. Ransomware, wenn Ausfallzeiten dich beenden würden. Insider-Bedrohung, wenn privilegierter Zugriff dir Sorgen macht. Anbieterverletzung, wenn deine Lieferkette die Schwachstelle ist. Regulatorische Untersuchung, wenn eine Prüfung bevorsteht.
Jede Übung umfasst:
Das erfüllt HIPAA 164.308(a)(7), das CMMC Level 2 Vorfallreaktions-Domain und NIST CSF RS.RP. Wenn deine Versicherung fragt, ob du deinen Plan getestet hast, ist dies das Dokument, das die Antwort gibt.
Nichts fällt aus, und niemand berührt die Produktion. Dein Team trifft Entscheidungen in einem Raum und entdeckt, wo der Plan versagt, solange es noch günstig ist, es herauszufinden.
Schreib mir mit deiner Branche und was dich antreibt, und ich sage dir, welches Szenario passt.



Expertise:
Bewusstsein
•
Gap-Analyse
•
Risikobewertung
Technologie:
Cloud - IaaS
•
Mail Services
•
Physisch
•
SaaS
•
Datenbanken
Automatische Übersetzung
Für wen ist das?
Jede Organisation, die ihren Incident-Response-Plan testen, eine Compliance-Anforderung erfüllen oder das Führungsteam auf einen echten Vorfall vorbereiten möchte.
Welche Szenarien können wir durchführen?
Ransomware, Insider-Bedrohung, Drittanbieter- oder Lieferantenverstoß, regulatorische Anfragen, Business Email Compromise, Datenexfiltration und physische Sicherheitsvorfälle. Wir wählen das Szenario gemeinsam basierend auf deiner Branche, deinem tatsächlichen Risiko und den Dokumentationswünschen deines Auditors oder Versicherers.
Wie lange dauert die eigentliche Übung?
Die moderierte Sitzung selbst dauert 2 Stunden. Plane zusätzlich 30 bis 45 Minuten für einen Kickoff-Anruf ein, um das Szenario zu scopen, und weitere 30 Minuten nach der Übung für eine sofortige Hot-Wash-Debriefing.
Erfüllt das unsere Compliance-Anforderung?
Es entspricht HIPAA 164.308(a)(7), dem Incident-Response-Bereich des CMMC Level 2 und NIST CSF RS.RP. Du erhältst eine schriftliche Dokumentation, die zeigt, dass die Übung stattgefunden hat, was aufgedeckt wurde und was du dagegen unternimmst.
Benötigen Sie Zugriff auf unsere Systeme?
Nein. Es geht nichts kaputt und niemand berührt die Produktion. Das ist eine moderierte Diskussion. Dein Team trifft Entscheidungen im Raum, und wir dokumentieren, wo der Plan versagt.
Wer muss im Raum sein?
Wer während eines Vorfalls tatsächlich die Entscheidungen trifft. Eigentümer oder Führungskraft, IT-Leiter oder Anbieter sowie alle, die rechtliche, HR- oder Kommunikationsaufgaben haben. Am besten funktionieren sechs bis zehn Personen. Mehr als zwölf und die leiseren Stimmen hören auf zu sprechen.


