Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Cybersecurity-Lebenslauf und Karriere Unterstützung SOC GRC TPRM
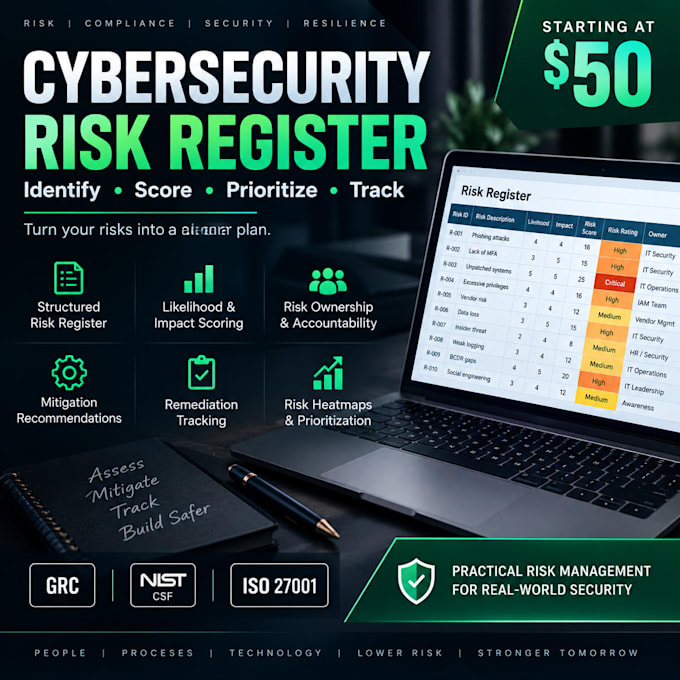
Ich helfe Unternehmen und Teams, Cybersecurity-Risiken in ein klares, strukturiertes Risiko-Register zu organisieren.
Ein Risiko-Register hilft dir zu verstehen, was schiefgehen könnte, wie ernst jedes Risiko ist, wer dafür verantwortlich ist und was dagegen unternommen werden sollte.
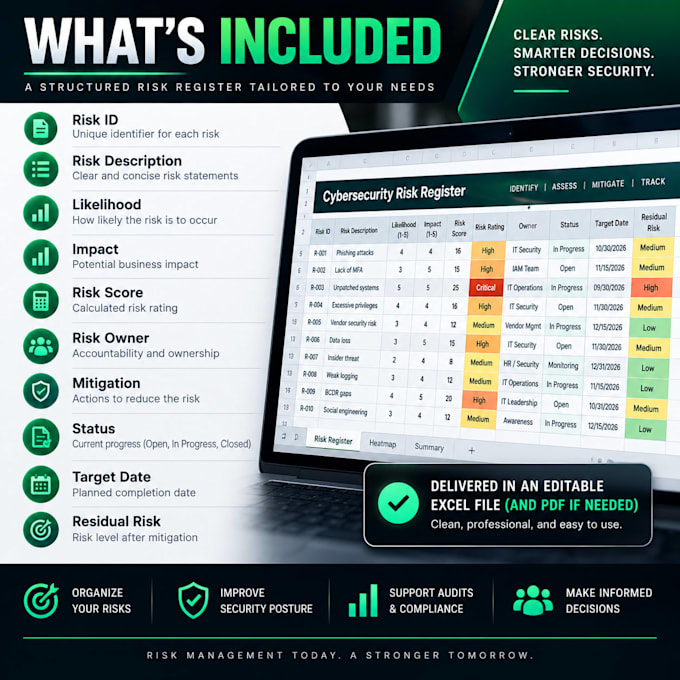
Ich kann ein Risiko-Register erstellen oder verbessern, das folgende Punkte umfasst:
Dieser Service kann GRC, Cybersecurity-Bewertungen, interne Audits, Lieferantenrisikobewertungen, ISO 27001-Vorbereitung, NIST-basierte Risikomanagement und allgemeine Sicherheitsplanung unterstützen.
Ich konzentriere mich auf praktische Dokumentation, die sowohl technischen als auch nicht-technischen Stakeholdern leicht verständlich ist.
Dieser Service unterstützt die Risiko-Dokumentation und -Analyse und ersetzt keine rechtliche, regulatorische oder formale Auditberatung.


Automatische Übersetzung
Kannst du ein Risiko-Register von Grund auf neu erstellen?
Ja. Wenn du deine Umgebung, Systeme, Risiken oder Bewertungsergebnisse bereitstellst, kann ich sie in ein strukturiertes Risiko-Register organisieren.
Kannst du ein bestehendes Risiko-Register verbessern?
Ja. Ich kann Risikoaussagen, Bewertungen, Verantwortlichkeiten, Minderung, Statusverfolgung und die Gesamtstruktur aufräumen.
Welche Frameworks kann das unterstützen?
Das Register kann allgemeine GRC-Arbeiten und Frameworks wie NIST CSF und ISO 27001 unterstützen.
Garantierst du Compliance oder Auditerfolg?
Nein. Dies ist ein Dokumentations- und Risikomanagement-Unterstützungsservice. Es garantiert keine Zertifizierung, Compliance oder Auditergebnisse.