Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Automatische Übersetzung
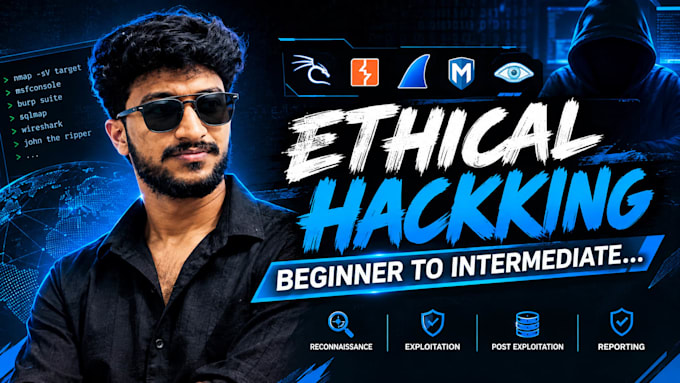
GOLDEN RED PACKAGE - Ich werde dir Cybersecurity von Grund auf beibringen, Netzwerkgrundlagen, Linux-Befehle und -Verwaltung usw. sowie verschiedene Arten von Cyberangriffen im Detail erklären, darunter Server-Pentesting, DDoS, MITM, Replay-Angriffe und Labs. Webanwendungssicherheit und Pentesting werden für Anfänger abgedeckt .ALLES PRAKTISCH
Defensive Blue PACKAGE Ich werde dir helfen, Defensive Security zu lernen, um Angriffe - cyber mit Hilfe von SIEM-Tools wie Splunk, Wazuh oder QRadar sowie SOC-Berichten, Verteidigungs-Szenarien und Bedrohungsinformationen zu verhindern
BLOODY RED Ich werde dir Cybersecurity von Grund auf beibringen, Netzwerkgrundlagen, Linux-Befehle und -Verwaltung usw. sowie verschiedene Arten von Cyberangriffen im Detail erklären, darunter Server-Pentesting, DDoS, MITM, Replay-Angriffe und Labs. Webanwendungssicherheit und Pentesting werden auf fortgeschrittenem Niveau behandelt, inklusive Konzepte wie Docker und Cloud. ALLES PRAKTISCH
Bitte beachte, dass es gegen die Richtlinien von Fiverr verstößt, wenn Freelancer Themes, Vorlagen oder andere Elemente, die die Rechte Dritter oder geltende Gesetze verletzen, in die gelieferte Arbeit aufnehmen. Lies mehr darüber in unseren Leitfaden für verantwortungsvolle digitale Kreation.
ETHICAL HACKER
Sprachen
Automatische Übersetzung
Automatische Übersetzung
Sind die Kurse nur auf Englisch?
Nein, wir bieten Kurse auf Englisch, Malayalam, Hindi, Tamil an
Sind die Kurse online?
Ja. Es wird bequem nach deinen Wünschen gestaltet