Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
Automatische Übersetzung
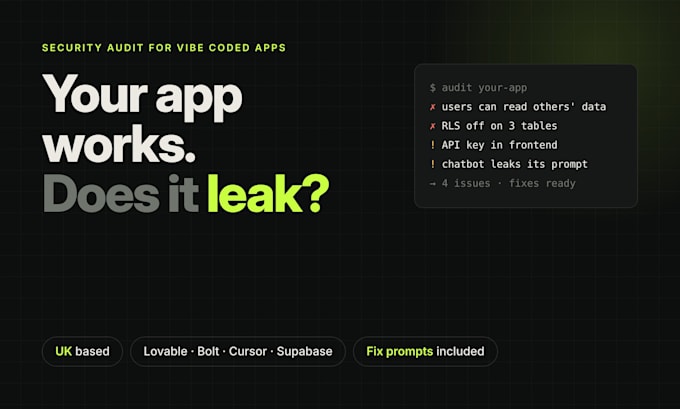
Mit Lovable, Bolt, Cursor, Replit oder v0 deine App gebaut? Wahrscheinlich funktioniert sie. Wahrscheinlich geht auch etwas daneben.
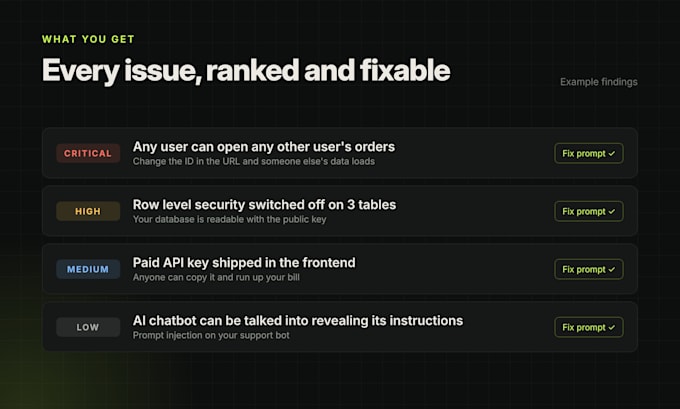
Künstliche-Intelligenz-Coding-Tools liefern schnell, überspringen Sicherheitsaspekte. Ich sehe immer wieder dieselben Probleme:
Ich finde diese Probleme, zeige dir genau, wie man sie ausnutzen kann, und erkläre die Lösung in einfachem Deutsch. Im Top-Paket behebe ich sie für dich.
Warum ich
Was du bekommst
Ich teste nur Apps, die du besitzt oder für die du die Testberechtigung hast.
Schreib mir vor der Bestellung deine Stack-Info, dann sag ich dir, was ich prüfen würde.
UK developer, I find the security holes in vibe coded apps
Sprachen
Automatische Übersetzung
Automatische Übersetzung
Kann ich dir in meiner eigenen Sprache schreiben?
Ja. Schreibe mir in jeder Sprache und ich antworte in deiner Sprache mit Übersetzungstools. Der Bericht ist standardmäßig auf Englisch, die Zusammenfassung kann ich dir bei Bedarf übersetzen.
Was brauchst du von mir?
Deine Live-App-URL, Lesezugriff auf dein GitHub-Repo und zwei Testkonten, damit ich prüfen kann, ob ein Benutzer die Daten eines anderen sehen kann. Von der URL aus kann ich testen; das Repo macht das Audit allerdings deutlich gründlicher.
Wird das Testen meine Live-App kaputt machen?
Nein. Ich führe keine Lasttests durch, lösche keine Daten und verändere nichts an deiner Live-App. Beim Audit + Fix-Paket gehen alle Fixes über einen Pull Request, den du vor dem Merge prüfst.
Wurde meine App nicht mit Lovable gebaut? Kannst du trotzdem helfen?
Ja. Wenn sie mit Next.js, React, Node, Supabase, Firebase oder Postgres gebaut wurde, kann ich sie auditieren – egal wie sie erstellt wurde.
Was, wenn du nichts findest?
Du erhältst immer einen Bericht, der alles aufzeigt, was ich geprüft habe und dass es bestanden wurde. Das ist nützlich, wenn du launcht, Geld einsammelst oder Kunden onboardingst.
Bleibt mein Code privat?
Ja. Ich nutze es ausschließlich für deine Audit, und entferne meinen Zugriff nach Lieferung. Gern signiere ich ein NDA, falls du eins brauchst.
Können Sie die Probleme auch beheben?
Ja. Wähle Audit + Fix oder füge dem Paket eine zusätzliche Problem-Fix-Option hinzu.