Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD

Automatische Übersetzung
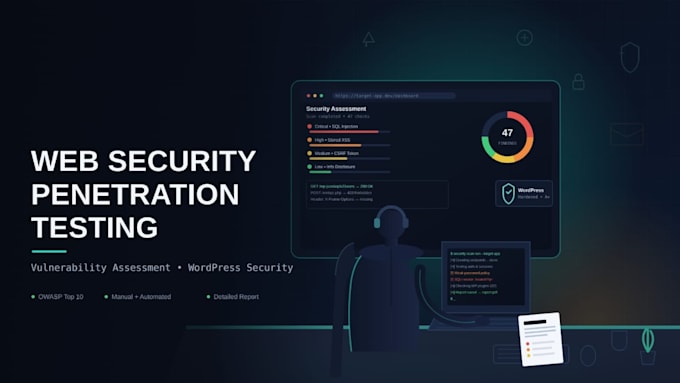
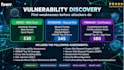
Ich biete Sicherheitstests für Websites und Webanwendungen an, um Schwachstellen zu finden, bevor Hacker sie ausnutzen.
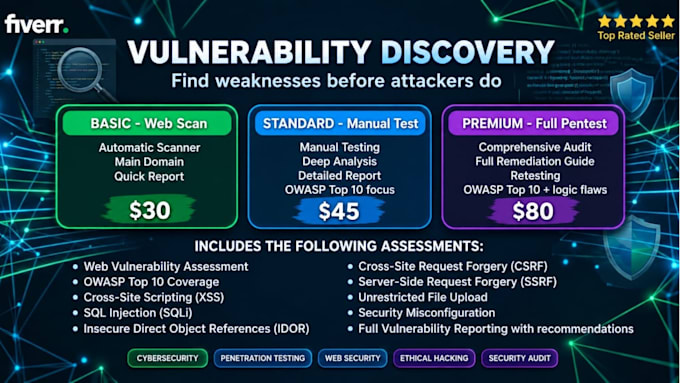
Meine Kernleistungen umfassen Application Security, Web Application Security, Vulnerability Assessment, Security Auditing und Vulnerability Discovery. Ich teste auf kritische Probleme wie OWASP Top 10 (SQL Injection, XSS, IDOR, CSRF, SSRF), Authentifizierungs- und Zugriffskontrollprobleme, WordPress-Sicherheit, API-Sicherheit, Anmelde- und Berechtigungsrisiken, Verzeichnis-/Pfadüberprüfung und Ransomware-Untersuchungen.
Meine angebotenen Services:
Du erhältst einen klaren Bericht, der erklärt, was gefunden wurde, welche Auswirkungen es hat und wie man es behebt – ohne Fachjargon, nur praktische Lösungen. Kontaktiere mich, bevor du eine Bestellung aufgibst, damit wir deine Anforderungen besprechen können.
Danke,
Tawhid Hasan
Bitte beachte, dass es gegen die Richtlinien von Fiverr verstößt, wenn Freelancer Themes, Vorlagen oder andere Elemente, die die Rechte Dritter oder geltende Gesetze verletzen, in die gelieferte Arbeit aufnehmen. Lies mehr darüber in unseren Leitfaden für verantwortungsvolle digitale Kreation.
I will do web security penetration testing and WordPress security Audit"
Sprachen
Automatische Übersetzung
Automatische Übersetzung
Welche Art von Website kannst du testen?
Ich kann Geschäftswebsites, Blogs, E-Commerce-Websites, WordPress-Seiten und individuelle Webanwendungen testen.
Welche Sicherheitsprobleme überprüfst du?
Ich prüfe auf gängige Web-Sicherheitsprobleme wie OWASP Top 10, SQL Injection, XSS, IDOR, CSRF, SSRF, Authentifizierung, Zugriffskontrolle und Sicherheitsfehlkonfigurationen.
Stellst du einen Sicherheitsbericht aus?
Ja. Ich liefere einen klaren Bericht mit den gefundenen Schwachstellen, deren Auswirkungen, Beweisen und empfohlenen Lösungen.
Bietest du neben den in diesem Gig aufgeführten Dienstleistungen noch andere Cybersicherheitsdienste an?
Ja. Ich biete auch andere Cybersicherheitsdienste an, die über die in diesem Gig genannten hinausgehen. Wenn du spezielle Sicherheitsanforderungen oder Projekte hast, schick mir gerne eine Nachricht mit den Details. Ich bespreche das gerne mit dir.