Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Cybersecurity-Spezialist, Penetration Tester und WordPress-Sicherheits-Experte
Ist deine Webseite vor echten Hackern sicher? Wahrscheinlich ja... oder vielleicht auch nicht.
Die meisten Webseitenbesitzer wollen nicht daran denken, dass ihre Seite gefährdet sein könnte. Das ist menschlich. Man möchte sich nicht mit negativen Möglichkeiten beschäftigen. Doch wenn Sicherheitslücken sichtbar werden, ist es oft schon zu spät.
Hallo, ich bin Tasnimul Hasan. Ich bin ein professioneller Penetration Tester mit praktischer Erfahrung in Webanwendungs-Penetrationstests und Anwendungssicherheit. Ich kenne mich auch mit Webanwendungs-Exploitation aus. Ich finde Sicherheitslücken, bevor es die Angreifer tun.
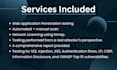
Zu meinen Services gehören:
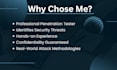
Warum solltest du mich wählen?
Bitte sende mir eine Nachricht, bevor du eine Bestellung aufgibst.
Anwendung testen:
Web-Applikation
Gerät:
PC
•
Linux
Automatische Übersetzung
Wird meine Website während des Tests offline sein?
Ich führe Tests sorgfältig durch, um mögliche Auswirkungen auf deine Webseite zu minimieren. Allerdings können bestimmte Tests vorübergehend die Serverlast erhöhen. Ich bemühe mich stets, Störungen auf ein Minimum zu beschränken.
Was benötigst du, um den Penetrationstest zu starten?
Ich benötige die URL der Zielwebseite, den Umfang der Bewertung und die Bestätigung, dass du die Webseite besitzt oder ausdrücklich die Erlaubnis hast, sie zu testen.
Auf welche Arten von Schwachstellen testen Sie?
Ich teste auf gängige Schwachstellen in Webanwendungen, darunter SQL-Injection, Cross-Site Scripting (XSS), Authentifizierungsfehler, CSRF, Local File Inclusion (LFI), Informationslecks und andere OWASP Top 10 Schwachstellen.
Bekomme ich nach der Bewertung einen Bericht?
Ja. Du erhältst einen detaillierten Bericht mit den gefundenen Schwachstellen, ihrer Schwere und Empfehlungen zur Behebung.
Verwendest du nur automatisierte Tools?
Nein. Ich nutze sowohl automatisierte Tools als auch manuelle Testmethoden. Manuelle Tests helfen, Schwachstellen zu erkennen, die automatisierte Scanner möglicherweise übersehen.
Werden meine Daten und Website-Informationen vertraulich behandelt?
Absolut. Alle Informationen, die du mit mir teilst, werden streng vertraulich behandelt und nur für die Sicherheitsbewertung verwendet.


