Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Fullstack Lead Developer mit 8 Jahren Erfahrung
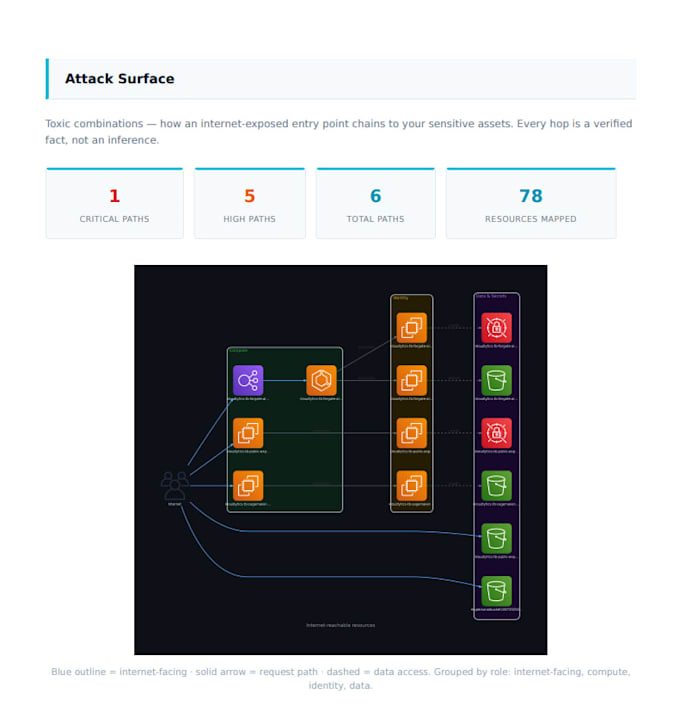
Hallo, ich kann dir einen schnellen Bericht über deine AWS-Infrastruktur liefern. Über 200 Sicherheitsprüfungen in mehr als 36 AWS-Diensten, inklusive Bedrock und SageMaker, mit Angriffssurface-Mapping und einem Sicherheits-Score.
Ich benötige keinen Schreibzugriff auf dein AWS-Konto. Du musst nur eine Read-Only-Rolle erstellen, für die ich eine Cloud-Formation-Vorlage bereitstelle.
Die Cloud-Formation-Vorlage ist transparent, und du kannst genau sehen, welche Berechtigungen ich benötige.
Kontaktiere mich und lass uns deine Cloud sichern!!!!


Cloud-Provider:
Amazon Web Services
Expertise:
Konfiguration
•
Performance
Cloud-Computing-Ressource:
ELB
•
Route53
•
VPC
•
Security Groups
•
DNS
Automatische Übersetzung
Welche AWS-Berechtigungen sind erforderlich?
Es sind nur Lesezugriffs-Berechtigungen für IAM erforderlich. Wir verwenden von AWS verwaltete Policies (SecurityAudit, ReadOnlyAccess), die auf die analysierten Dienste beschränkt sind. Ich fordere niemals Schreibberechtigungen an.
Wie funktioniert der Cross-Account-Zugriff?
Du erstellst eine IAM-Rolle in deinem AWS-Konto mit einer Vertrauensrichtlinie, die meinem AWS-Konto erlaubt, diese zu übernehmen. Die Rolle benötigt eine einzigartige externe ID, die wir generieren — das verhindert Confused Deputy-Angriffe, bei denen ein anderer AWS-Kunde AWS dazu verleiten könnte, ihm Zugriff zu gewähren.
Wird in meiner Umgebung etwas installiert?
Nein. Es ist vollständig agentenlos. Wir verbinden uns mit deinem Konto über die AWS API mit der STS AssumeRole API. Es wird nichts installiert, bereitgestellt oder innerhalb deines AWS-Kontos ausgeführt.
Wie lange sind die Anmeldeinformationen gültig?
Wir verwenden STS AssumeRole, um kurzlebige temporäre Anmeldeinformationen für jeden Scan zu generieren. Diese Anmeldeinformationen laufen automatisch ab und werden niemals langfristig gespeichert.