Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Sicherheitsingenieur
Ich biete praktische SOC-Alarmuntersuchungen und Sicherheitslog-Analysen an, um verdächtige Aktivitäten zu erkennen.
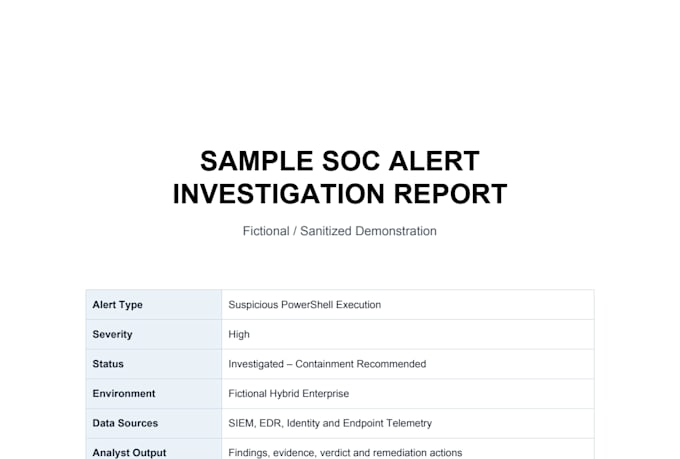
Mit 1,6 Jahren SOC-Erfahrung untersuche ich Sicherheitsalarme, korreliere Logs und IOCs, führe Threat Hunting durch und gebe praktische Empfehlungen zur Eindämmung und Behebung.
### Alarme & Untersuchungen
Phishing- und bösartige E-Mail-Alarmmeldungen
Malware- und Endpunktsicherheitsalarme
Anmeldeinformationen kompromittiert und verdächtige Authentifizierung
Kontenübernahme und MFA-bezogene Aktivitäten
Brute-Force- und Credential-Stuffing-Aktivitäten
IOC-Untersuchungen und Threat Hunting
Verdächtige Prozesse und Befehlsausführungen
Web-Exploitation und WAF-Alarmmeldungen
Firewall- und Netzwerksicherheitsalarme
Missbrauch von Privilegien und verdächtige Kontenaktivitäten
### Tools
SIEM: Datadog, Splunk, Microsoft Sentinel, Kibana
EDR: CrowdStrike, Microsoft Defender
Firewall: Palo Alto, FortiGate
WAF/Proxy: Imperva, Bluecoat
E-Mail-Sicherheit: Microsoft Defender for Office 365, Symantec
Cloud/Identität: Azure, Entra ID, OCI
Netzwerk: HAProxy
### Was du bekommst
Alarmtriage und Untersuchung
Log- und IOC-Korrelation
Threat-Hunting-Ergebnisse
Untersuchungszusammenfassung
Empfohlene Maßnahmen zur Eindämmung und Behebung
Relevante Indikatoren und Beweise