Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
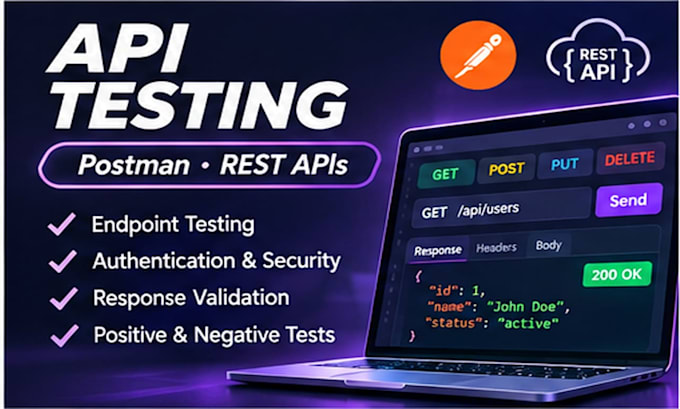
Gibt deine API die richtigen Antworten zurück, behandelt ungültige Anfragen und setzt erwartete Zugriffregeln durch?
Ich biete strukturierte REST-API-Tests an, um funktionale Probleme zu identifizieren, bevor sie deine Anwendung oder Nutzer betreffen.
Ich bin QA-Ingenieur mit ungefähr einem Jahr Berufserfahrung, einschließlich API-Tests mit Postman, Swagger/OpenAPI-Dokumentation und verwandten QA-Tools.
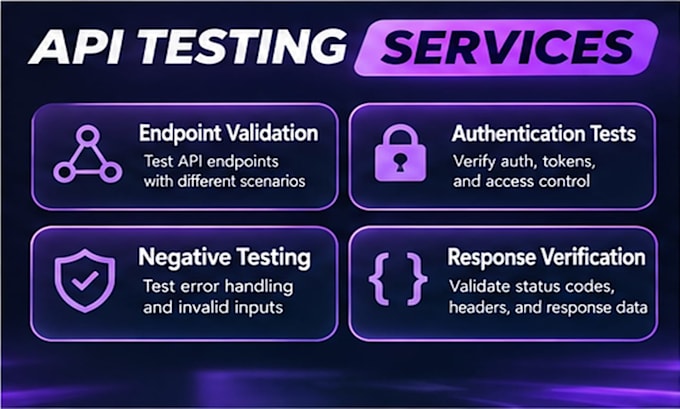
Meine API-Testing-Services umfassen:
Was du bekommst:
Ich konzentriere mich auf praxisnahes funktionales Testing, klare Dokumentation und umsetzbare Befunde.
Bitte kontaktiere mich vor der Bestellung mit deiner API-Dokumentation, Endpunktanzahl, Authentifizierungsanforderungen und Testumgebung, damit ich Umfang und Zugriffsanforderungen bestätigen kann.
Anwendung testen:
Software
Entwicklungstechnologie:
C#
•
Java
•
NoSQL
•
Swift
•
Unity
Gerät:
PC
Automatische Übersetzung
Welche Informationen benötigen Sie, um zu beginnen?
Deine Basis-URL der API, Swagger/OpenAPI-Dokumentation oder Endpunktliste, erwartete Antworten und autorisierter Testzugang.
Welche Tools verwenden Sie?
Vorwiegend Postman und Swagger/OpenAPI-Dokumentation. Ich habe auch Erfahrung mit Burp Suite zur Anfragen-Inspektion.
Was bekomme ich?
Eine Postman-Collection, Ausführungsresultate, dokumentierte Defekte und eine Zusammenfassung der getesteten Endpunkte und Szenarien.
Kannst du authentifizierte APIs testen?
Ja, für unterstützte Authentifizierungsmethoden und mit geeignetem autorisiertem Testzugang. Komplexe Identity-Provider-Setups erfordern eine Machbarkeitsprüfung.
Führst du Sicherheitstests durch?
Dieses Angebot umfasst grundlegende Negative-, Authentifizierungs- und Autorisierungsprüfungen. Es beinhaltet keinen umfassenden Penetrationstest oder Security-Audit.
Was ist ausgeschlossen?
Load/Performance-Tests, Infrastruktur-Audits, API-Entwicklung, produktionsschädigende Tests und komplexe Exploit-Recherchen sind ausgeschlossen.
Wie funktionieren Revisionen?
Überarbeitungen decken Korrekturen oder Klarstellungen von Befunden und Tests im ursprünglichen Umfang ab. Neue Endpunkte oder Anforderungen stellen zusätzlichen Aufwand dar.
Können Sie eine Dokumentation bereitstellen?
Ja. Berichte umfassen Abdeckung der Endpunkte, Testergebnisse, Reproduktionsschritte und relevante Beweisfotos der Antworten.