Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Web-, Mobile-, Blockchain- und KI-Produktentwicklung
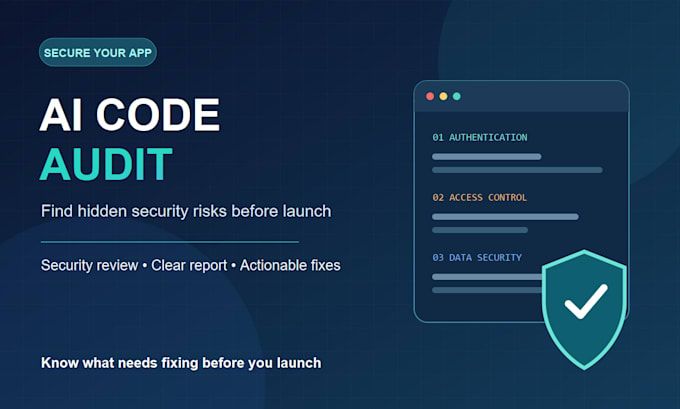
KI-generierter Code wirkt oft bereit für den Launch, birgt aber Sicherheits- und Zuverlässigkeitsrisiken. Ich prüfe Web-App-Code von Cursor, Claude Code, Lovable, Bolt, Replit oder jedem anderen Workflow und formuliere die Ergebnisse in einen klaren Handlungsplan um.
Ich prüfe Authentifizierung und Zugriffskontrollen, exponierte Secrets, Input-Validierung, Injektionsrisiken, Datenbankberechtigungen, Abhängigkeiten, Konfiguration und Wartbarkeit. Jede Fundstelle enthält Schweregrad, Dateiposition, Auswirkung und eine praxisnahe Empfehlung. Die manuelle Überprüfung wird durch geeignete Tools unterstützt.
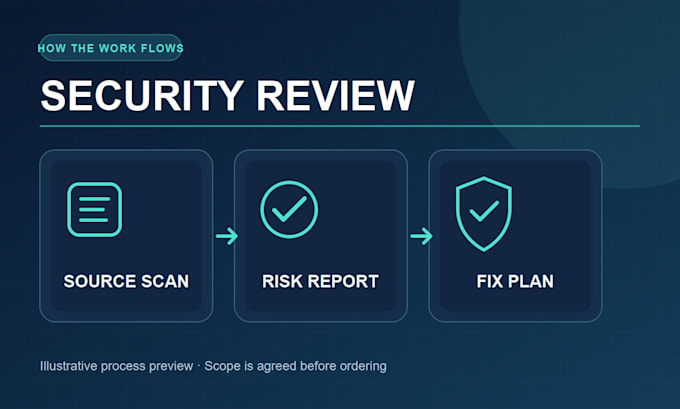
Quick Scan deckt bis zu 15 Dateien ab und fokussiert auf kritische/hohe Risiken. Full Audit deckt bis zu 50 Dateien ab mit einem nach Schweregrad geordneten PDF-Bericht. Audit + Fixes deckt bis zu 100 Dateien ab, behebt bis zu 10 festgelegte Findings und prüft sie erneut. Jedes Paket enthält einen Live-Throughthrough der Ergebnisse: 30 Minuten für Quick Scan und Full Audit, 60 Minuten für Audit + Fixes. Die Dateianzahl bezieht sich auf Quelldateien; wir einigen uns vor der Bestellung auf den Repo-Umfang.
SPARK+ Technologies verfügt über 8+ Jahre Erfahrung in der Softwarebereitstellung. Schreib mir eine Nachricht mit deinem Stack, der Repositoriumsgröße und dem Hauptanliegen, damit ich das passende Paket und den Zeitplan bestätigen kann.
Entwicklungstechnologie:
TypeScript
Automatische Übersetzung
Brauchst du Zugriff auf mein privates Repository?
Eine schreibgeschützte Repository-Einladung oder ein Code-Archiv genügt. Wir einigen uns vor der Bestellung per Fiverr-Nachrichten auf Zugriff und Umfang.
Was ist im Audit + Fixes enthalten?
Es umfasst das vollständige Audit, Code-Änderungen für bis zu 10 festgelegte Findings und eine erneute Prüfung dieser Fixes. Falls der Umfang größer ist, schlage ich vor Beginn der Arbeit ein separates individuelles Angebot vor.
Kannst du ein Projekt auditieren, das mit Cursor, Lovable oder Bolt erstellt wurde?
Ja, sofern du den exportierten Quellcode oder das Repository teilen kannst. Sag mir bitte das Framework, ungefähre Anzahl der Quelldateien und etwaige Bereitstellungs- oder Zugriffsprobleme.
Was ist, wenn beim Audit kein kritisches Problem gefunden wird?
Du erhältst dennoch den vereinbarten Findings-Bericht. Ich dokumentiere die Checks, alle geringeren Risiken und praktische Verbesserungen; eine begrenzte Prüfung garantiert nicht, dass Software risikofrei ist.