Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Hallo
Network Penetration Testing | PTES | Nessus Professional
Stärke deine Netzwerksicherheit, bevor Angreifer Schwachstellen ausnutzen.
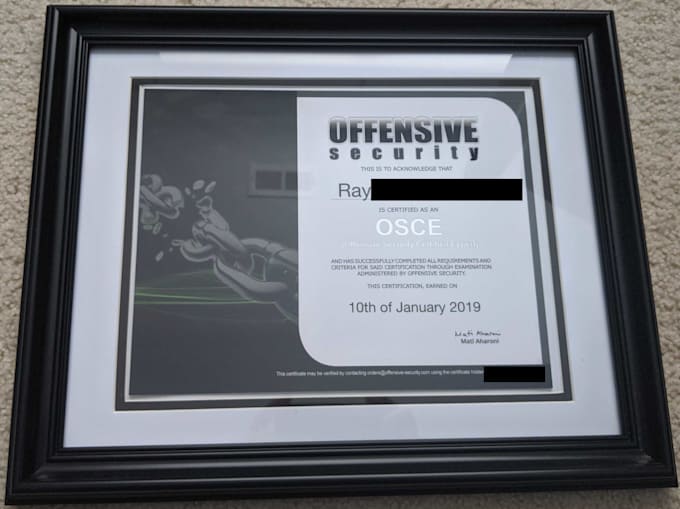
Als erfahrener und zertifizierter Network Penetration Tester helfe ich Organisationen, Sicherheitslücken zu erkennen und zu beheben, basierend auf branchenüblichen Methoden:
Was ich für dich tun werde
1. Netzwerk-Recherche & Informationsüberprüfung
2. Vollständiges Port-Scanning & Service-Enumeration
3. Schwachstellenbewertung
4. Manuelle Exploitation-Validierung
5. Nessus Professional Scan inklusive
Du erhältst einen detaillierten professionellen Bericht mit Zusammenfassung, technischen Erkenntnissen und CVSS v3 Schweregrad.

Automatische Übersetzung
Warum brauche ich einen Netzwerksicherheitstest?
Netzwerke sind oft der erste Einstiegspunkt für Angreifer. Penetrationstests erkennen exponierte Dienste, Fehlkonfigurationen, schwache Anmeldedaten und Wege zu unbefugtem Zugriff.
Testest du sowohl interne als auch externe Netzwerke?
Ja. Externe Tests simulieren echte Angreifer aus dem Internet, während interne Tests Bedrohungen durch kompromittierte Geräte oder Insider-Szenarien aufdecken.
Werden meine Systeme oder Nutzer während des Tests offline sein?
Nein. Ich führe keine störenden Tests durch, es sei denn, es ist ausdrücklich für Stress- oder DoS-Checks genehmigt.
Überprüfst du auf Schwachstellen wie veraltete Dienste oder unsichere Protokolle?
Ja. Ich identifiziere veraltete Software, unsichere Ports, schwache Verschlüsselung, SMB-Schwachstellen und andere ausnutzbare Schwachstellen.
Testest du Netzwerkgeräte wie Firewalls, Router und Switches?
Ja. Ich prüfe Konfigurationen, Zugriffskontrollen, Firmware-Probleme und die Exposition von Management-Schnittstellen.
Wie oft sollte ich einen Netzwerksicherheitstest durchführen?
Mindestens einmal im Jahr oder nach größeren Netzwerkänderungen, neuen Servern oder neu bereitgestellten Diensten.
Was erhalte ich nach Abschluss des Tests?
Ein detaillierter Bericht mit: • Beschreibungen von Schwachstellen • Schweregradklassifizierung • Proof-of-Concept, falls zutreffend • Klare Anweisungen zur Behebung
