Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Devops-Ingenieur
Ich richte deine AWS-Infrastruktur automatisch mit Terraform (Infrastructure as Code) ein. Professionell, produktionsbereit und vollständig dokumentiert.
WAS DU BEKOMMST:
Komplette AWS-Infrastruktur mit Terraform
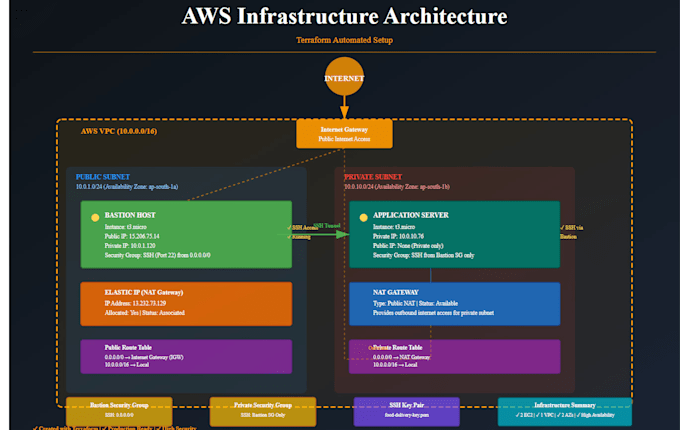
Individuelle VPC mit öffentlichen und privaten Subnetzen
EC2-Instanzen (Bastion Host + Anwendungsserver)
Sicherheitsgruppen mit minimalen Zugriffsrechten
Internet-Gateway & NAT-Gateway
Konfigurierte Elastic IP-Adressen
Routentabellen & Routing
SSH-Key-Paar-Management
Alle Terraform-Dateien (5-9 .tf-Dateien, produktionsbereit)
Vollständige Variablendefinitionen
Über 20 Seiten umfassende Dokumentation
Architekturdarstellungen & Setup-Anleitungen
Bereitstellungs- & Änderungsanleitungen
7 Tage E-Mail-Support nach Lieferung
WAS ERSTELLT WIRD:
VPC (Virtual Private Cloud) - 10.0.0.0/16
Öffentliches Subnetz (10.0.1.0/24) - für Bastion/Internet-zugewandte Ressourcen
Privates Subnetz (10.0.10.0/24) - für Anwendungsserver
Internet-Gateway - öffentlicher Internetzugang
NAT-Gateway - ausgehender Zugriff für das private Subnetz
Elastic IP - für NAT-Gateway
Bastion Host (t3.micro) - sicherer Zugangspunkt
Anwendungsserver (t3.micro) - im privaten Subnetz
Sicherheitsgruppen - mit passenden Firewall-Regeln
Routentabellen - öffentliche & private Routing


Tools:
Docker
•
Jenkins
•
GitHub
•
Azure Resource Manager
Framework:
Npm
•
Terraform
Cloud-Provider:
Amazon Web Services
•
microsoft azure
•
VMware Cloud
Programmiersprache:
Bash
•
Java
•
JavaScript
•
PHP
•
Python
•
Ruby
•
PowerShell
Expertise:
Migration
•
Debuggen
•
Konfiguration