Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
Penetrationstester
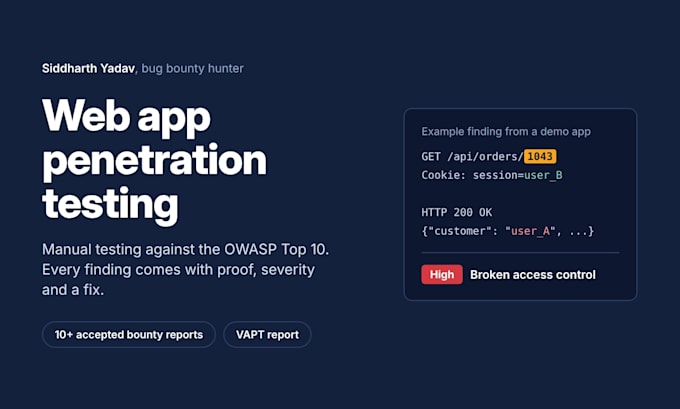
Ist deine Website oder Web-App wirklich sicher? Ich bin Siddharth, Cybersecurity-Experte und aktiver Bug-Bounty-Jäger (HackerOne & Bugcrowd) mit über 10 akzeptierten Schwachstellenberichten, darunter ein behobenes P2 Account Takeover. Ich finde die Schwachstellen, die echte Angreifer ausnutzen, und erkläre sie in verständlicher Sprache.
WAS ICH TESTE (OWASP Top 10)
- Authentifizierungs- und Session-Schwachstellen
- Fehlende Zugriffskontrolle und IDOR
- Injektion (SQLi, XSS)
- Geschäftslogik- und API-Probleme
- Sicherheits-Konfigurationsfehler
WAS DU BEKOMMST
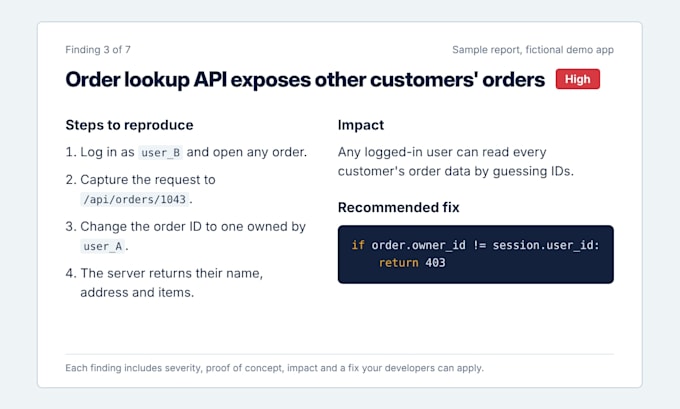
- Detaillierter Bericht mit Schweregrad-Einstufungen
- Proof of Concept und Schritte zur Reproduktion
- Klare Fix-Empfehlungen für deine Entwickler
TOOLS: Burp Suite, Kali Linux, manuelles Testing
PAKETE
Basis: Scan + kurzer Bericht
Standard: manueller Pen-Test einer Web-App
Premium: vollständiges VAPT + API-Tests + kostenloser Retest
Tests erfolgen ausschließlich mit deiner schriftlichen Genehmigung, alle Findings bleiben vertraulich. Schreib mir vor der Bestellung, damit wir den Scope bestätigen können.


Automatische Übersetzung
Muss ich dir die Erlaubnis zum Testen meiner Seite geben?
Ja. Ich teste nur mit deiner schriftlichen Genehmigung und im Rahmen des vereinbarten Scopes. Vor dem Start schicke ich eine kurze Bestätigung.
Wird das Testen meine Website beschädigen oder verlangsamen?
Ich vermeide destruktive Tests und Heavy-Load-Testing. Wenn du Bedenken hast, teste ich stattdessen eine Staging-Kopie.
Was enthält der Bericht?
Jeder Befund kommt mit einer Schweregrade-Einstufung, PoC, Reproduktionsschritten und einer empfohlenen Behebung, damit Entwickler schnell handeln können.
Kannst du auch mobile Apps oder Netzwerke testen?
Dieser Gig deckt Webanwendungen und Websites ab. Schreib mir zuerst, wenn du etwas anderes benötigst, und ich sag dir, ob ich helfen kann.