Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Android- und iOS-Entwickler, Java, Kotlin, Flutter, Dart, React Native
Ist deine Website, Webanwendung, API, Server oder dein System gegen Cyber-Bedrohungen geschützt? Ich führe einen professionellen Penetrationstest und eine Schwachstellenanalyse durch, um Sicherheitslücken zu erkennen, bevor sie ausgenutzt werden können.
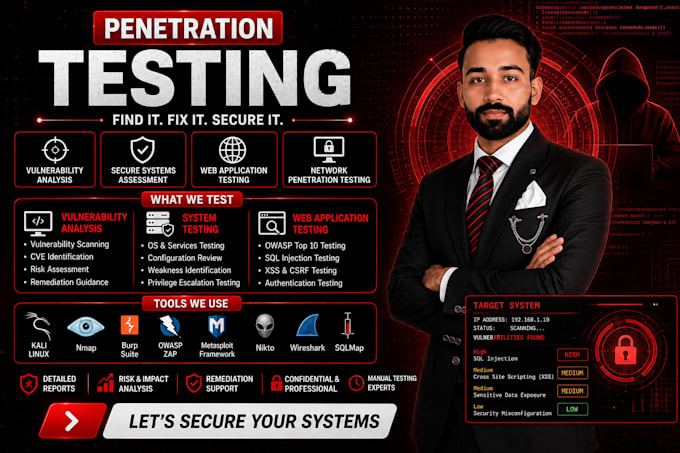
Ich biete autorisierte Sicherheitstests für Websites, Webanwendungen, APIs, Server und Systeme an. Mein Ansatz kombiniert manuelle Tests mit branchenüblichen Cybersecurity-Tools, um Schwachstellen zu identifizieren, Sicherheitsbefunde zu validieren, Risiken zu bewerten und praktische Empfehlungen zur Behebung zu geben.
Was ich testen kann
Sicherheitstest
Je nach Paket und Anforderungen kann der Test OWASP Top 10, Schwachstellenanalyse, Authentifizierungstest, Autorisierungstest, Sitzungs-Sicherheitsanalyse, Eingabekontrolle, Sicherheitsfehlkonfigurationen und Überprüfung sensibler Daten umfassen


Gerät:
Desktop
•
Laptop
•
Server
Betriebssysteme:
Windows
•
Linux
Automatische Übersetzung
F: Was benötigst du, bevor du den Penetrationstest startest?
A: Ich benötige die Ziel-URL/IP, den Testumfang, erforderliche Zugangsdaten (falls zutreffend) und die Bestätigung, dass du die Erlaubnis hast, das Ziel zu testen.
Q: Was kannst du testen?
A: Ich kann autorisierte Websites, Webanwendungen, APIs, Server und Systeme je nach gewähltem Paket und vereinbartem Umfang testen.
Q: Verwendest du Burp Suite?
A: Ja. Ich kann Burp Suite zusammen mit Tools wie Nmap, OWASP ZAP, Nuclei, Wireshark, Postman und Kali Linux verwenden, je nach Ziel.
Q: Handelt es sich um einen Schwachstellen-Scan oder einen Penetrationstest?
A: Der Service kann automatisierte Schwachstellen-Scans umfassen, aber ich führe auch manuelle Sicherheitstests durch und validiere wichtige Befunde, wo es angebracht ist.
Q: Erhalte ich einen Sicherheitsbericht?
A: Ja. Der Bericht kann Schwachstellen, Schweregrad, Beweise, potenzielle Auswirkungen und empfohlene Behebungsmaßnahmen enthalten.
Q: Kann ich nach Behebung der Schwachstellen erneut testen?
A: Ja. Das erneute Testen kann im Rahmen des entsprechenden Pakets enthalten sein, um zu überprüfen, ob die gemeldeten Schwachstellen ordnungsgemäß behoben wurden.
F: Muss ich Zugangsdaten bereitstellen?
A: Nur wenn eine authentifizierte Prüfung erforderlich ist. Zugangsdaten sollten sicher übermittelt werden und nur für autorisierte Tests verwendet werden.
Q: Kannst du eine Live-Produktionswebsite testen?
A: Ja, wenn du die Website besitzt oder ausdrückliche Erlaubnis hast und der Testumfang sowie der Zeitpunkt vorher vereinbart sind.
Q: Testest du Websites oder Systeme von Drittanbietern?
A: Nein. Ich teste nur Systeme, für die der Kunde die entsprechende Erlaubnis hat.
Q: Was passiert, wenn du eine kritische Schwachstelle findest?
A: Ich dokumentiere und kommuniziere den Befund verantwortungsvoll, erkläre die potenziellen Auswirkungen und gebe geeignete Empfehlungen zur Behebung.