Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Smart Contract Security Auditor, Solidity und EVM
Dein Vertrag wurde einmal geprüft, aber jedes Upgrade seitdem wurde ungeprüft ausgeliefert. Ich prüfe jede neue Version deines Solidity-Codes, bevor sie ins Mainnet geht.
WAS DU bekommst
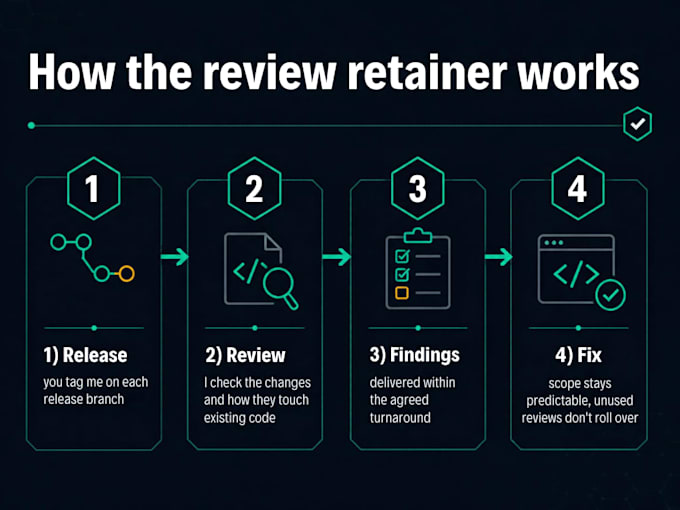
Sicherheitsprüfung jeder Änderung in jeder Veröffentlichung
Slither- und Aderyn-Scans werden am neuen Code ausgeführt
Eine kurze schriftliche Berichtsaufnahme pro Review, nach Schweregrad mit passenden Korrekturen
WIE ES FUNKTIONIERT
WARUM ICH
Ich habe die Static-Analysis- und Exploit-Testing-Agenten von ASCAS aufgebaut, einen AI-Smart-Contract- auditor (FAST-NUCES Abschlussprojekt), daher weiß ich, wo Scanner Logik-Bugs übersehen.
WAS ICH VON DIR BRAUCHE
Repo-Zugriff (Nur-Lesen reicht)
Der letzte Audit-Bericht, falls vorhanden
Dein üblicher Veröffentlichungsplan
Code, der noch nie geprüft wurde? Starte mit meinem vollständigen Solidity-Audit-Gig, danach fortlaufende Reviews.


Expertise:
Sichere Tokenisierung
•
Staking-Sicherheit
•
Privatsphäre
Tools:
MythX
•
Slither
•
Securify
Dienstleistungen im Bereich Kryptowährung konzentrieren sich ausschließlich auf die Entwicklung und Programmierung. Teile niemals vertrauliche Informationen oder private Schlüssel mit anderen.
Automatische Übersetzung
Handelt es sich um eine vollständige Prüfung?
Nein. Es wird geprüft, was sich in jeder Veröffentlichung geändert hat und wie sich das auf bestehenden Code auswirkt. Für Code, der noch nie geprüft wurde, bestelle zuerst das volle Audit-Gig.
Wie wird der Scope gemessen?
Nach der Anzahl Solidity-Zeilen in den Verträgen, die im Scope markiert sind. Bibliotheken wie OpenZeppelin werden ausgeschlossen, es sei denn, du hast sie geändert.
Welche Chains unterstützt du?
Jede EVM-Kette: Ethereum, BNB Chain, Polygon, Arbitrum, Base. Kein Solana, Move oder anderer nicht-EVM-Code.
Garantiert eine Audit, dass mein Vertrag sicher ist?
Nein. Es reduziert das Risiko, indem es die Probleme findet und belegt, die zum Zeitpunkt des von mir geprüften Commits vorhanden sind. Änderungen am Code nach diesem Commit werden nicht abgedeckt.
Was ist außerhalb des Umfangs?
Schreibt neue Features, Frontend- oder Backend-Code, Deployment, Wirtschafts- oder Tokenomics-Design und Code, der nach dem auditieren Commit hinzugefügt wird.
Welchen Support bekomme ich nach der Lieferung?
Du kannst 7 Tage lang Fragen zum Bericht stellen. Standard und Premium beinhalten Überprüfungen deiner Behebungen.