Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
KI-Softwareentwickler für Web-Apps, Automatisierung und Code-Audits
Erhalte eine klare, priorisierte Übersicht über gängige Risiken im Quellcode deiner Webanwendung vor dem Start.
Ich werde einen vollständigen statischen Code-Risiko-Scan der unterstützten Textdateien in deinem eingereichten ZIP durchführen. Er ist ausgelegt für TypeScript, JavaScript, React, Next.js, Node.js, SQL und Supabase-Projekte.
Der Scan prüft Indikatoren zu exponierten Geheimnissen, Authentifizierung, Autorisierung, APIs, Datenbanken, Abhängigkeiten, Deployment-Konfiguration, Fehlerbehandlung, Wartbarkeit, Zugänglichkeit, Leistung, Tests, Dokumentation und Startbereitschaft.
Du erhältst:
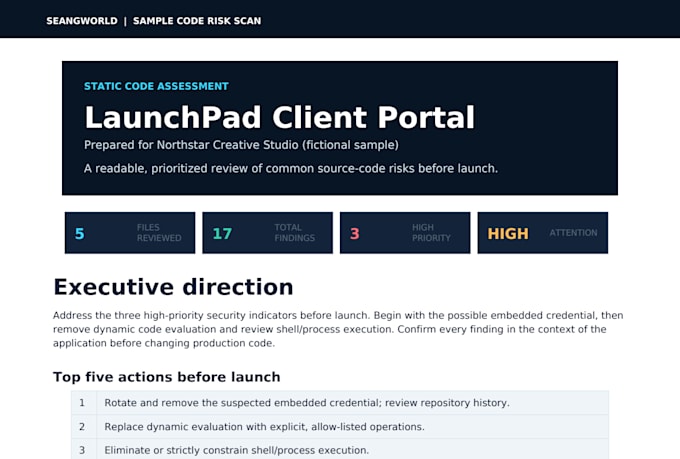
Gepflegten PDF-Bericht
Management-Zusammenfassung
Priorisierte Ergebnisse
Die fünf wichtigsten Maßnahmen vor dem Start
Maßnahmenplan
CSV-Fehlerverfolgung
Projektinventar und Überprüfungsliste
Umfang: Ein ZIP bis zu 12 MB und 1500 Dateien, innerhalb eines Tages geliefert.
Der Code wird nur als Text verarbeitet. Er wird nicht installiert oder ausgeführt. Dies ist kein Penetrationstest, keine Live-Schwachstellenprüfung, kein Code-Reparatur oder Sicherheitszertifizierung. Überarbeitungen, Korrekturen und erneute Scans sind nicht enthalten.


Anwendung testen:
Web-Applikation
Entwicklungstechnologie:
JavaScript
•
Node.js
•
React
•
SQL
•
TypeScript
Gerät:
PC
•
Mac
Automatische Übersetzung
Welche Arten von Projekten kannst du scannen?
Ich scanne unterstützte Textdateien aus TypeScript, JavaScript, React, Next.js, Node.js, SQL und Supabase Webanwendungsprojekten.
Wirst du meine Anwendung installieren oder ausführen?
Nein. Dein Quellcode wird nur als Text verarbeitet. Ich installiere keine Abhängigkeiten, führe die Anwendung nicht aus und verbinde mich nicht mit deinen Live-Systemen.
Was bekomme ich?
Du erhältst ein fertig für den Kunden vorbereitetes Paket mit einem gepflegten PDF-Bericht, priorisierten Ergebnissen, den fünf wichtigsten Maßnahmen, Maßnahmenplan, CSV-Tracker, Projektinventar und Überprüfungsliste.
Ist das Penetrationstest oder Sicherheitszertifizierung?
Nein. Das ist statische Quellcode-Analyse. Es ist kein Penetrationstest, keine Live-Schwachstellenprüfung, keine Compliance-Überprüfung oder Garantie, dass jedes Problem erkannt wird.
Sind Korrekturen, Überarbeitungen oder Re-Scans inklusive?
Nein. Dieses Gig umfasst einen Scan eines eingereichten ZIP. Code-Reparaturen, Überarbeitungen und Scans von korrigierten oder ersetzten Dateien erfordern eine neue Bestellung.