Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Leistungs- und Lasttests, SLO-getrieben, deine NFRs verifizieren – kein Rätselraten
Deine UI sieht gut aus. Aber wie steht es um deine API?
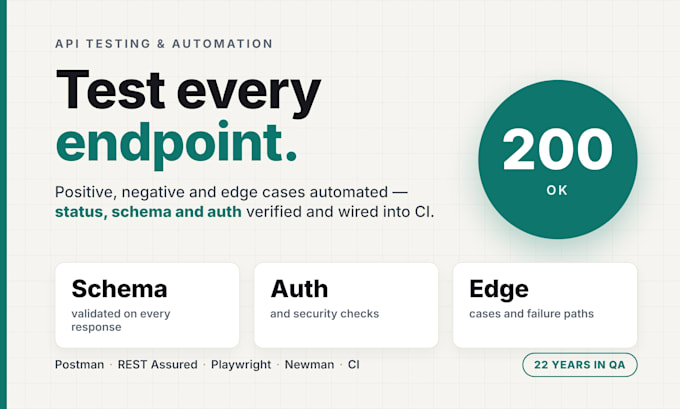
Praktisches API-Testing und API-Automatisierung für REST-APIs und GraphQL-Dienste.
Zerbrochene APIs verstecken sich hinter einer schnieken UI: falsche Daten, leakende Felder, fehlende Auth-Checks, Abstürze bei der ersten unerwarteten Eingabe. Nutzer finden sie in der Produktion, genauso wie Angreifer.
Ich teste die API-Schicht direkt, dort, wo die meisten realen Bugs wohnen. Jeder Endpunkt wird gegen seinen Vertrag geprüft, mit Tests, die du bei jeder Freigabe erneut laufen lassen kannst.
Was drin ist:
Warum ich?
Weißt du nicht, welches Paket passt? Schick mir deine API-Dokumentation (Swagger oder OpenAPI) und ich gebe dir eine ehrliche Empfehlung.
Anwendung testen:
API
Entwicklungstechnologie:
Java
•
JavaScript
•
Node.js
•
SQL
•
TypeScript
Gerät:
PC
•
Mac
•
Linux
Automatische Übersetzung
Warum sollten Sie mich wählen?
Seit 22 Jahren im QA mit Hintergrund in Performance- und Security-Tests. Ich beschränke mich nicht auf Status 200: Ich prüfe Schema, Auth, Berechtigungen und Fehlpfade so, wie es ein Angreifer oder ein starker Lasttag tun würde – und du bekommst Tests, die du erneut ausführen kannst.
Was ist inbegriffen?
Endpoint-Abdeckung für Statuscodes, Response-Schema, Auth und Berechtigungen, negative und Randfälle, eine Postman-Sammlung oder Code-Suite sowie ein Bug-Report mit reproduzierbaren Requests. Standard und Premium beinhalten zusätzlich Automatisierung und einen CI-Job.
Was ist nicht enthalten?
Deinen Backend-Code reparieren, einen vollständigen Penetrationstest und einen vollständigen Lasttest mit SLOs (siehe mein Performance-Testing-Gig dafür). UI-Tests gehören nicht zu diesem Gig. Testumgebung und Zugangsdaten bekommst du von deiner Seite.
Welches Paket soll ich wählen?
Basic: bis zu 10 Endpunkte überprüft mit einer Postman-Sammlung und Bug-Report. Standard: automatisierte Suite mit positiven, negativen und Randfällen, datengetriebene Läufe und CI. Premium: Standard plus Contract-Tests, grundlegende Security und ein schneller Lastcheck.
Postman- oder codebasierte Tests, was bekomme ich?
Ganz nach deiner Wahl. Postman mit Newman ist der schnellste Einstieg und eignet sich gut für Nicht-Entwickler. REST Assured (Java) oder Playwright API (TypeScript) passen besser, wenn die Tests neben deinem Code leben sollen. Wenn du unsicher bist, empfehle ich basierend auf deinem Stack eine Variante.
Testest du auch GraphQL und Microservices?
Ja. REST, GraphQL und service-to-service-APIs. Bei Microservices fokussiere ich mich auf Verträge zwischen Diensten und auf Fail-Pfade: Timeouts, Retry-Strategien und Teil-Ausfälle, nicht nur den Happy Path.
Wir haben keine API-Dokumentation. Kannst du sie trotzdem testen?
Ja. Ich kann Endpunkte aus deinem Frontend-Traffic ableiten oder eine kurze Abfrage mit einem Entwickler durchführen. Als Bonus bekommst du eine Postman-Collection, die als lebendige Dokumentation dient.
Wirst du gegen Production testen?
Nur Leseprüfungen und nur mit deiner schriftlichen OK. Funktionale, negative und Load-Tests laufen auf Staging oder einer Testumgebung, daher werden keine echten Kundendaten berührt und nichts geht für deine Nutzer kaputt.
Was brauchst du von mir, um anzufangen?
Die Basis-URL einer Testumgebung, API-Dokumentation falls vorhanden (Swagger oder OpenAPI), Test-Zugangsdaten oder Tokens und die Endpunkte oder Geschäftsabläufe, die am wichtigsten sind. Repo-Zugriff nur, wenn die Suite im Codebasis leben soll.
Kannst du einen vollständigen Security- oder Lasttest meiner API durchführen?
Premium umfasst grundlegende Sicherheitsprüfungen (Auth-Bypass, Injection, Data Exposure) und einen kurzen Lastcheck an Schlüssel-Endpunkten. Für einen vollständigen Lasttest mit SLOs sieh dir mein Performance-Testing-Gig an. Ein zertifizierter Penetrationstest ist außerhalb des Umfangs.
