Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
Jenseits der Grenzen erschaffen.
Mach dir Sorgen, dass deine Website oder Web-App Sicherheitslücken hat? Ich finde die Schwachstellen, bevor es die Angreifer tun.
Ich bin QA-Automation-Engineer mit mehr als 3,5 Jahren Erfahrung im Testing von Web- und API-Produkten für japanische Kunden und praktischer Web-Sicherheitstest mit Burp Suite und OWASP ZAP.
Was ich teste (basierend auf OWASP Top 10):
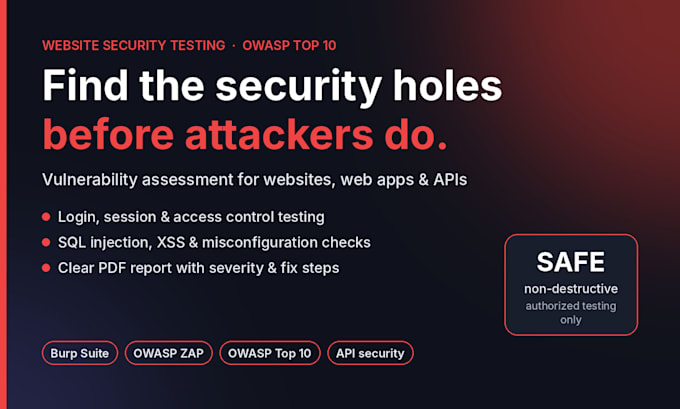
Login-, Sitzungs- und Passwortrisikoberachtigung
Zugriffskontrolle: Können Benutzer Daten sehen, die sie nicht sehen sollten?
Injektion: SQL-Injection und Cross-Site-Scripting (XSS)
API-Sicherheit: Authentifizierung, Autorisierung und Datenaussetzung
Sicherheitsheader, HTTPS, Cookies und Fehlkonfigurationen
Was du bekommst:
Ein klares PDF-Bericht: jedes Issue mit Schweregrad, Beleg und Reproduktionsschritten
Praktische Fix-Empfehlungen, denen deine Entwickler folgen können
Ein kostenloser Re-Test der behobenen Issues (Standard und Premium)
Wie ich arbeite:
Nur auf Seiten, die du besitzt oder für die du eine Testgenehmigung hast
Staging-Umgebungen bevorzugt, damit deine Live-Nutzer nie betroffen sind
Sicherer, nicht-destruktiver Test, keine Daten werden gelöscht oder geändert
Deine Ergebnisse bleiben vertraulich
Schreib mir vor der Bestellung mit deiner Website eine Nachricht, dann empfehle ich dir das passende Paket.
Anwendung testen:
Website
Gerät:
PC
Automatische Übersetzung
1. F: Wird das Testing meine Website beeinträchtigen oder verlangsamen?
Nein. Ich nutze sichere, nicht-destruktive Tests und lösche oder ändere deine Daten nicht. Denial-of-Service-Angriffe führe ich nicht durch. Eine Staging-Kopie ist bevorzugt.
2. F: Ist das ein vollständiger Penetrationstest?
Es handelt sich um eine Vulnerability Assessment basierend auf dem OWASP Top 10, der die gängigsten realen Web-Risiken abdeckt. Für konforme Pen-Tests (PCI DSS, ISO 27001) schreibe mir bitte zuerst.
3. F: Was bekomme ich?
Ein PDF-Bericht mit jeder Schwachstelle, ihrem Schweregrad, Beleg, Auswirkung und konkreten Fix-Schritten. Standard und Premium beinhalten einen kostenlosen Re-Test nach Behebung der Probleme.
4. F: Behebst du die Schwachstellen?
Im Bericht steht genau, wie deine Entwickler jedes Problem beheben können. Auf Wunsch behebe ich auch Probleme in Laravel- oder React-Apps als Sonderangebot.
5. F: Bleiben meine Informationen vertraulich?
Ja. Ergebnisse werden nur dir gegenüber offengelegt, ich kann eine NDA unterschreiben und ich lösche Test-Anmeldeinformationen und Daten nach der Lieferung.