Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Ist deine Anwendung anfällig für Angriffe? Verschickst du Code ohne Sicherheitschecks in deiner Pipeline?
Ich sichere deine Webanwendungen ab und implementiere eine vollständige DevSecOps-Pipeline, die Schwachstellen erkennt, bevor sie in die Produktion gelangen, unter Verwendung branchenüblicher Tools wie OWASP, SonarQube, Snyk und Trivy.
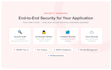
Was ich für dich tun kann:
Warum du mich wählen solltest:
Egal, ob du eine einmalige Sicherheitsüberprüfung, eine sichere CI/CD-Pipeline oder eine vollständige DevSecOps-Transformation brauchst.
Schreib mir vor der Bestellung


Tools:
Docker
•
GitLab
•
Jenkins
•
GitHub
•
Supabase
Frameworks:
Npm
•
Terraform
•
Ansible
•
Koch
•
Puppe
Programmiersprache:
JavaScript
•
Python
Expertise:
Installation
•
Entwicklung
•
Konfiguration
Automatische Übersetzung
Was ist DevSecOps?
DevSecOps ist die Praxis, Sicherheit in jede Phase des Softwareentwicklungsprozesses zu integrieren – vom Code-Commit bis zum Deployment in die Produktion – anstatt Sicherheit als nachträglichen Gedanken zu behandeln.
Was ist eine Sicherheitsüberprüfung und was deckt sie ab?
Eine Sicherheitsüberprüfung ist eine gründliche Bewertung deiner Anwendung, Infrastruktur und deines Codes auf Schwachstellen, Fehlkonfigurationen und Compliance-Lücken. Du erhältst einen vollständigen Bericht mit Risikobewertungen und Maßnahmen zur Behebung.
Was ist SAST und DAST?
SAST (Static Application Security Testing) scannt deinen Quellcode nach Schwachstellen, ohne ihn auszuführen. DAST (Dynamic Application Security Testing) testet deine laufende Anwendung auf reale Angriffspunkte. Ich setze beide in deiner Pipeline um.
Welche Tools nutzt du für Sicherheits-Scans?
Ich verwende branchenübliche Tools wie SonarQube, Snyk, Trivy, OWASP ZAP, Bandit und Semgrep, abhängig von deinem Stack und deinen Anforderungen.
Kannst du meine bestehende CI/CD-Pipeline absichern?
Ja. Ich kann Sicherheits-Scans, Vulnerability Gates und Compliance-Checks in deine bestehenden GitHub Actions, GitLab CI, Jenkins oder jede andere CI/CD-Pipeline integrieren.
Was ist Container-Security-Hardening?
Es umfasst die Absicherung deiner Docker-Images und Kubernetes-Konfigurationen – unnötige Privilegien entfernen, nach bekannten CVEs scannen, Sicherheitsrichtlinien durchsetzen und CIS-Benchmark-Empfehlungen anwenden.
Führen Sie Penetrationstests durch?
Ja. Penetrationstests sind als Zusatzdienst verfügbar. Ich führe manuelle und automatisierte Tests durch und liefere einen vollständigen Bericht mit Schwachstellen, Schweregradbewertungen und Maßnahmen zur Behebung.
Wird mein Team die Sicherheitskonfiguration nach der Lieferung pflegen können?
Ja. Vollständige Dokumentation ist bei jedem Paket enthalten, damit dein Team versteht, was implementiert wurde und wie es künftig gewartet werden kann.
Kannst du bei Compliance-Anforderungen wie GDPR oder OWASP Top 10 helfen?
Ja. Ich kann deine Anwendung anhand von OWASP Top 10, GDPR-Anforderungen, CIS-Benchmarks und anderen Compliance-Rahmenwerken prüfen und eine Gap-Analyse mit Maßnahmen zur Behebung liefern.
Wie kann ich sicher sein, dass meine Anwendung nach der Arbeit sicher ist?
Du erhältst vor und nach dem Projekt einen detaillierten Sicherheitsbericht, der alle gefundenen Schwachstellen, die behoben wurden, und dein verbleibendes Risiko zeigt – mit klaren Nachweisen der Verbesserungen.


