Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
Cloud- und DevOps-Ingenieur
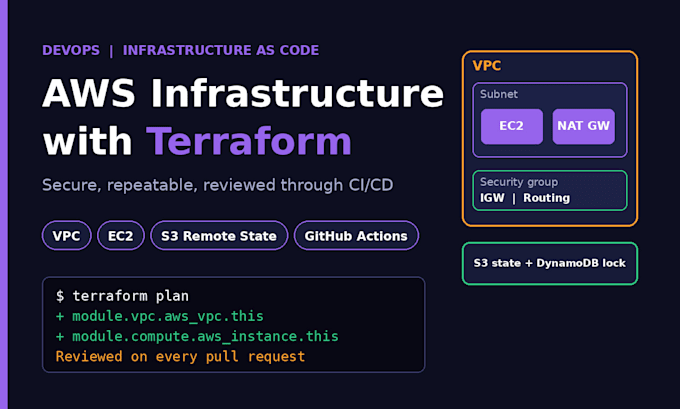
Benötigst du automatisierte, sichere und skalierbare AWS-Infrastruktur, erstellt mit sauberem Terraform-Code?
Ich bin Cloud- & DevOps-Ingenieur mit Schwerpunkt auf Infrastructure as Code (IaC), CI/CD-Automatisierung und Cloud-Security. Ich entwerfe und stelle deine AWS-Umgebung bereit, using modulare, wiederverwendbare Terraform-Konfigurationen, damit deine Deployments reproduzierbar und fehlerfrei sind.
Was ich für dich bauen & automatisieren kann:
Bitte schreib mir vor der Bestellung mit deinen Projektanforderungen, damit wir Architektur und Umfang abstimmen können!

Cloud-Provider:
Amazon Web Services
Expertise:
Installation
•
Debuggen
•
Konfiguration
•
Andere
Cloud-Computing-Ressource:
EC2
•
ELB
•
Route53
•
VPC
•
RDS
Automatische Übersetzung
Was benötigen Sie von mir, um zu beginnen?
Ich benötige deine Architektur-Anforderungen (bzw. Details zum bestehenden Setup), deine Ziel-AWS-Region(en) und temporäre Least-Privilege-IAM-Zugangsdaten – oder ich liefere dir das getestete Terraform-Repo, das du in deiner Umgebung ausführen kannst.
Wird der Terraform-Code modular und wiederverwendbar sein?
Ja. Alle Infrastruktur ist in sauberem, gut dokumentiertem, modulen Terraform geschrieben, mit separierten Variablen, Outputs und Remote-State-Konfiguration (S3 + DynamoDB), sodass du Umgebungen leicht skalieren oder replizieren kannst.
Kannst du mit meiner bestehenden AWS-Infrastruktur arbeiten?
Ja. Ich kann bestehende AWS-Ressourcen in den Terraform-State importieren, unordentliche Konfigurationen refaktorisieren oder neue Module neben deiner aktuellen Einrichtung erstellen, ohne Ausfallzeiten zu verursachen.
Nimmst du Sicherheits-Best Practices und CI/CD mit auf?
Ja. Jede Einrichtung folgt dem Least-Privilege-Prinzip und sicheren Netzwerkrichtlinien. Für Premium-Aufträge (oder als Add-on) konfiguriere ich außerdem automatisierte GitHub-Actions-Workflows mit Trivy/tfsec-Sicherheit-Scanning.