Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Cybersecurity-Experte für Mobile App und Web Pentesting
Ist deine Android-Anwendung sicher?
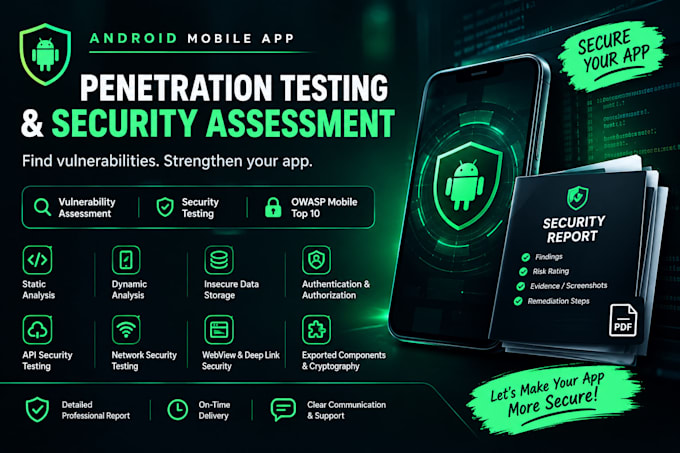
Ich werde eine professionelle Sicherheitsbewertung für Android-Mobile-Apps durchführen, um Schwachstellen und Sicherheitslücken zu erkennen, bevor sie ausgenutzt werden können.
Mein Test konzentriert sich auf automatisierte Prüfungen sowie manuelle Sicherheitstests, basierend auf branchenanerkannten Praktiken für mobile Anwendungssicherheit.
Was ich testen kann:
Du erhältst:
Der Test wird nur an Anwendungen und Systemen durchgeführt, für die du die Erlaubnis hast.

Automatische Übersetzung
Welche Informationen benötigst du, um die Sicherheitsbewertung zu starten?
Ich benötige die Android APK/AAB-Datei, den Testumfang, Testzugangsdaten (falls erforderlich), API-Details (falls zutreffend) und alle spezifischen Bereiche, die du möchtest, dass ich prüfe.
Führst du manuelle Penetrationstests durch?
Ja. Ich kombiniere manuelle Sicherheitstests mit geeigneten automatisierten Tools, um Schwachstellen zu erkennen, die automatisierte Scanner möglicherweise übersehen.
Welche Arten von Android-Schwachstellen testest du?
Ich prüfe Bereiche wie unsichere Datenspeicherung, Authentifizierung und Autorisierung, API-Sicherheit, Netzwerksicherheit, kryptografische Schwächen, WebView-Sicherheit, exportierte Komponenten, Deep Links und andere gängige Sicherheitsrisiken mobiler Anwendungen.
Stellst du einen Penetrationstestbericht aus?
Ja. Du erhältst einen professionellen Bericht mit Schwachstellen-Details, Risiko-Bewertung, technischen Beweisen oder Screenshots, Auswirkungen und empfohlenen Behebungsmaßnahmen.
Stellst du Proof of Concept (PoC) für Schwachstellen bereit?
Ja, soweit es anwendbar und sicher ist, um die Schwachstelle zu demonstrieren. Der Bericht enthält ausreichende technische Beweise, um die Entdeckung zu verstehen und nachzuvollziehen.
Testest du sowohl gerootete als auch nicht gerootete Android-Apps?
Ja. Der Testansatz hängt von der Anwendung und dem vereinbarten Umfang ab. Für fortgeschrittene Tests kann eine kontrollierte/rooted Testumgebung erforderlich sein.
Testest du Schwachstellen erneut, nachdem sie behoben wurden?
Ja. Ein Nachtest kann je nach gewähltem Paket oder als zusätzliche Dienstleistung enthalten sein.
Testest du Anwendungen ohne Erlaubnis?
Nein. Ich führe Sicherheitstests nur an Anwendungen durch, für die der Kunde die entsprechende Erlaubnis hat.