Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
Ethical Hacker und Smart Contract Auditor für Web3-Sicherheit
Ist dein Smart Contract bereit für das Mainnet? Ein verpasster Bug kann deine Liquidität in Minuten ausschlachten.
Ich prüfe deinen Code Zeile für Zeile so, wie ihn ein Angreifer prüfen würde, und liefere dir einen klaren Audit-Bericht mit Fixes.
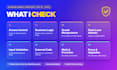
WAS ICH CHECKE (OWASP Smart Contract Top 10, 2026)
WIE ICH ARBEITE
DU ERHÄLTST
KETTE: Ethereum, BNB Chain, Polygon, Arbitrum, Base, Avalanche (EVM) und Solana (Rust/Anchor).
Nicht sicher, welches Paket passt? Schreib mir vor der Bestellung dein Repo oder Vertragsadresse und ich erstelle dir kostenlos ein Angebot.


Tools:
Slither
•
OpenZeppelin
•
Etherscan
Dienstleistungen im Bereich Kryptowährung konzentrieren sich ausschließlich auf die Entwicklung und Programmierung. Teile niemals vertrauliche Informationen oder private Schlüssel mit anderen.
Automatische Übersetzung
Was brauchst du von mir, um anzufangen?
Dein GitHub-Repo (oder verifizierte Vertragsadresse), der Commit-Hash für das Audit, eine kurze Notiz, wie das Protokoll funktioniert, und alle Docs oder Whitepaper. Wenn du Tests hast, teil sie ebenfalls mit.
Wie zählst du Zeilen im Code?
Ich zähle nSLOC: echte Codezeilen, ohne Kommentare, Leerzeilen und Standard-OpenZeppelin-Imports. Sende mir dein Repo und ich sage dir das genaue Paket, bevor du bestellst.
Auditest du Solana- oder andere Rust-Verträge?
Ja. Ich prüfe Solana-Programme in Rust/Anchor genauso wie EVM-Verträge in Solidity und Vyper. Schreibe mir bitte zuerst eine Nachricht, damit ich den Umfang für Nicht-EVM-Ketten bestätigen kann.
Behebst du auch die Schwachstellen?
Der Bericht liefert für jedes Problem eine Code-Änderung. Wenn du willst, dass ich die Fixes direkt in deinem Code anwende, füge die Extra-Option „Fix-Implementierung“ hinzu, und ich sende dir einen Pull-Request.
Ist eine Nachprüfung nach Fixes inklusive?
Ja. Standard enthält eine kostenlose Nachprüfung, Premium zwei. Ich prüfe jeden Fix und aktualisiere den Berichtsstatus auf Fixed, Acknowledged oder Open.
Kannst du garantieren, dass mein Vertrag zu 100 % sicher ist?
Kein ehrlicher Auditor kann das verhindern. Eine Audit reduziert Risiko deutlich, indem bekannte und Logik-Fehler gefunden werden, aber eine Garantie ist es nicht. Ich empfehle Tests, Bug-Bounty und Monitoring nach dem Start.
Bleibt mein Code privat?
Ja. Dein Code wird nur für das Audit verwendet und nie weitergegeben. Gern unterschreibe ich eine NDA, und der Bericht wird nur veröffentlicht, wenn du ihn öffentlich machen willst.
Verwendest du nur automatisierte Tools?
Nein. Tools wie Slither und Aderyn decken die einfachen Probleme ab, aber die meisten schwerwiegenden Bugs sind Logikfehler. Großteil meiner Zeit geht in manuelle Zeile-für-Zeile-Überprüfung und PoC-Tests.
Kann ich ein Token auditieren, bevor ich es kaufe oder liste?
Ja. Schicke die verifizierte Vertragsadresse. Ich prüfe Eigentümerrechte, Mint, Steuern, Blacklist, Pause, Proxy und Liquiditätsrisiken und erkläre jede rote Flagge in einfachem Deutsch.
Was, wenn mein Projekt größer als Premium ist?
Sende mir das Repo. Ich erstelle dir ein individuelles Angebot basierend auf Codegröße, Komplexität und deiner Deadline.