Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
OSCP, CEH, eWPT, 5x CVE
Schütze deinen Linux-Server vor Hackern, bevor es zu spät ist.
Ich biete professionelle Linux-Server-Penetrationstests und Sicherheitstests mit manuellen Techniken, professionellen Tools und realen Angriffsmethoden an, um deinen Server vor modernen Bedrohungen zu schützen.
Was ich teste:
2. Schwachstellenbewertung:
3. Firewall- & Netzwerk-Überprüfung:
4. Malware- & Rootkit-Erkennung:
Lieferumfang:
Warum ich?
Vor der Bestellung:

Anwendung testen:
Web-Applikation
Entwicklungstechnologie:
C / C ++
•
HTML & CSS
•
PHP
•
Python
•
React
Gerät:
PC
•
Mac
•
Linux
•
iPhone
•
Windows Phone
Automatische Übersetzung
Brauche ich Linux-Server-Sicherheit, Penetrationstests und Iptables-Härtung?
Um Schwachstellen, Fehlkonfigurationen und Firewall-Lücken zu erkennen, die Hacker ausnutzen könnten, damit dein Server vollständig geschützt ist.
Welcher Zugang wird benötigt?
Temporärer SSH-Zugang oder ein Staging-/Test-Server reicht für sichere Tests aus.
Beeinflussen Penetrationstests meinen Live-Server?
Nein. Alle Tests folgen den Standards von OWASP, NIST und CIS und sind vollständig nicht-invasiv.
Sind die Sicherheitsberichte geschäftsfreundlich?
Absolut. Detaillierter technischer Bericht für Administratoren + white-labeled Zusammenfassung für das Management
Entfernst du Malware während des Server-Audits?
Ja. Rootkits, Trojaner und schädliche Skripte werden sicher erkannt und entfernt.
Sind meine Linux-Server-Daten vertraulich?
100% Vertraulichkeit garantiert. Alle Logs und Berichte sind privat.
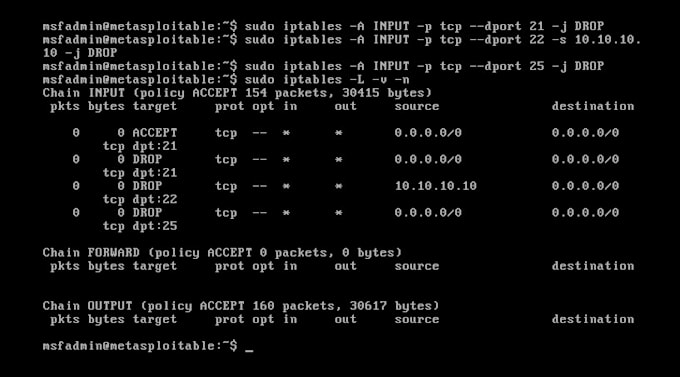
Was ist in der Firewall-Härtung mit iptables enthalten?
Einrichtung der Firewall-Regeln zum Blockieren unbefugten Zugriffs, Sicherung der SSH- und Webserver-Ports und Verhinderung gängiger Linux-Server-Angriffe
Bietest du Linux-Server-Sicherheit & Firewall-Härtung an?
Ja, ich führe vollständige Linux-Server-Sicherheitstests durch, inklusive Firewall-Härtung, nach den Standards von OWASP & NIST
Wie viele Stunden wird die Arbeit dauern?
Basic: etwa 2 Tage (~10–12 Stunden) Standard: etwa 3 Tage (~15–20 Stunden) Premium: etwa 4 Tage (~20–35 Stunden)