Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD

Level 2
Automatische Übersetzung
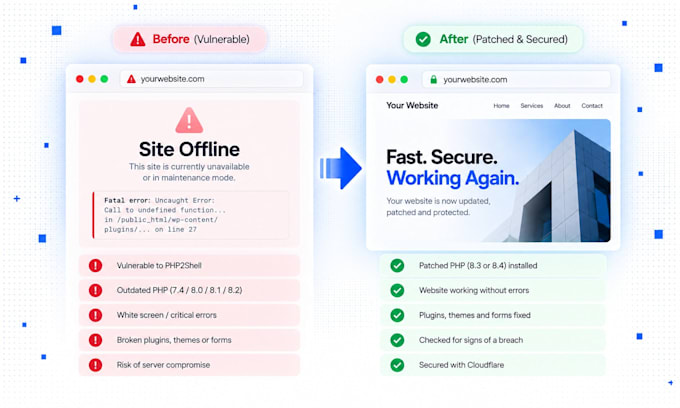
Ist deine Seite offline, im Wartungsmodus oder wartet sie noch auf einen PHP2Shell-Fix?
PHP2Shell (CVE-2026-109618 und CVE-2026-109619) ermöglicht Angreifern, Code auf einem PHP-Server auszuführen, ohne sich einzuloggen. Ein WordPress- oder Plugin-Update behebt das Problem nicht. Nur ein gepatchtes PHP auf deinem Server tut es, und auf einem VPS installiert es niemand für dich.
Bitte beachte, dass es gegen die Richtlinien von Fiverr verstößt, wenn Freelancer Themes, Vorlagen oder andere Elemente, die die Rechte Dritter oder geltende Gesetze verletzen, in die gelieferte Arbeit aufnehmen. Lies mehr darüber in unseren Leitfaden für verantwortungsvolle digitale Kreation.
AI Automation Expert I AI Agents and SaaS Apps
Level 2
Sprachen
Automatische Übersetzung
Automatische Übersetzung
Ich habe WordPress und Plugins aktualisiert. Bin ich jetzt sicher?
Nein. PHP2Shell steckt in PHP, der Software unter WordPress, daher können WordPress-Updates und Sicherheits-Plugins das Problem nicht beheben. Die Lösung ist ein gepatchtes PHP-Build auf deinem Server plus Neustart jedes PHP-Prozesses. Ich prüfe beides.
Welches Paket soll ich wählen?
Basisfall, wenn deine Seite bereits PHP 8.2 oder neuer läuft und nur das Patch und ein schneller Fix nötig sind. Standard, wenn du PHP 7.4, 8.0 oder 8.1 nutzt oder deine Seite Fehler zeigt. Premium, wenn du deinen eigenen VPS betreibst oder du glaubst, dass jemand eingedrungen ist. Nicht sicher? Sende deine URL und ich sage dir, was zu tun ist.
Wird meine Website durch eine PHP-Aktualisierung beschädigt?
Es kann passieren, daher erstelle ich ein komplettes Backup und teste vor dem Wechsel. Ich behebe die durch das Update verursachten Bugs von Plugin, Theme und eigenem Code. Wenn ein Plugin aufgegeben wird, schlage ich vor, es durch eine Alternative zu ersetzen, bevor du deine Live-Seite änderst.
Kannst du jeden Bug auf meiner Website beheben?
Die meisten Bugs ja: kritische Fehler, weiße Bildschirme, fehlerhafte Formulare, Plugin-Konflikte und Layout-Probleme. Redesigns, neue Features und individuell entwickelnde Lösungen sind separate Arbeiten, schreib mir also zuerst und ich erstelle dir ein Angebot.
Kannst du mir sagen, ob meine Seite gehackt wurde?
Ich prüfe Logs, neue oder geänderte PHP-Dateien, geplante Tasks und was dein Server ausführt, rückblickend bis Oktober 2017, als Angriffe erstmals gesehen wurden. Saubere Ergebnisse senken das Risiko, beweisen jedoch nicht, dass nichts passiert ist – daher setzt Premium auch deine Passwörter und Schlüssel zurück.
Welchen Zugang benötigen Sie von mir?
Dein Hosting-Panel-Login oder bei einem VPS ein temporärer SSH-Benutzer mit sudo-Rechten. Lege einen separaten Benutzer für mich an und entferne ihn nach der Lieferung. Ich benötige nie deine E-Mail- oder Zahlungslogins und führe keinen Exploit-Code auf deinem Server aus.