Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Senior Cloud-, DevOps- und Netzwerk-Automatisierungsingenieur
Schneller und sicherer liefern mit einer von einem erfahrenen DevOps- und Cloud-Engineer mit über 11 Jahren Erfahrung in der Produktion auf AWS, Azure, GCP und vor Ort aufgebauten Pipeline.
Was du bekommst:
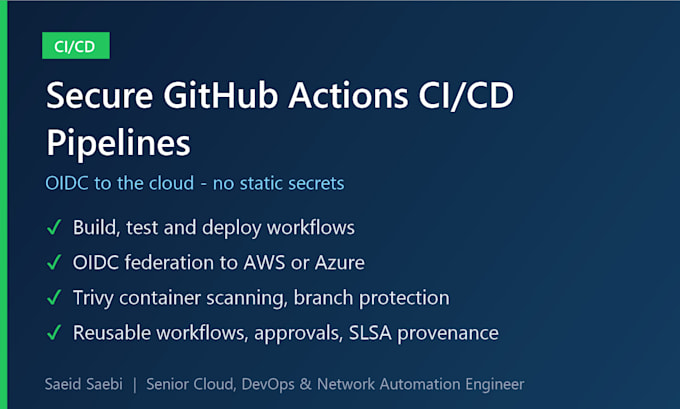
- Build-, Test- und Deployment-Workflow für deine App oder deinen Container
- OIDC-Föderation zu AWS oder Azure, damit keine langlebenden Cloud-Geheimnisse in GitHub gespeichert werden
- Container-Image-Scanning mit Trivy und Branch-Schutzregeln
- Eine README, die erklärt, wie die Pipeline funktioniert
Standard-Features: Build-Matrizen, Dependency-Caching und wiederverwendbare Workflows. Premium-Features: Multi-Environment-Deployments mit manuellen Freigaben und SLSA-Build-Provenance.
So arbeite ich: Ich richte mich nach deiner Zeitzone, antworte am selben Tag und liefere alles als Code in dein Repository – ohne Lock-in. Nutzt du stattdessen GitLab CI oder Jenkins? Schreib mir vor der Bestellung, dann passe ich den Umfang an.
Tools:
Docker
•
GitLab
•
Jenkins
•
GitHub
Frameworks:
Terraform
•
Ansible
Programmiersprache:
Bash
•
Python
Expertise:
Installation
•
Konfiguration
Automatische Übersetzung
Brauche ich Admin-Zugang zu meinem Repository?
Repository-Admin oder ein Maintainer plus jemand, der Secrets und Umgebungen hinzufügen kann, reicht aus. Für OIDC benötige ich außerdem die Erlaubnis, eine IAM-Rolle in AWS zu erstellen oder eine App-Registrierung in Azure vorzunehmen.
Kannst du auf Kubernetes deployen?
Ja. Deployments zu EKS, AKS, GKE oder On-Prem-Cluster mit Helm oder ArgoCD sind möglich. Sag mir dein Ziel, und ich bestätige den Umfang.
Was, wenn ich schon eine Pipeline habe?
Ich kann deine bestehende Workflow überprüfen und verbessern: ihn beschleunigen durch Caching, gespeicherte Secrets durch OIDC ersetzen und Scans hinzufügen.
