Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Zertifizierter Ethical Hacker und Softwareentwickler
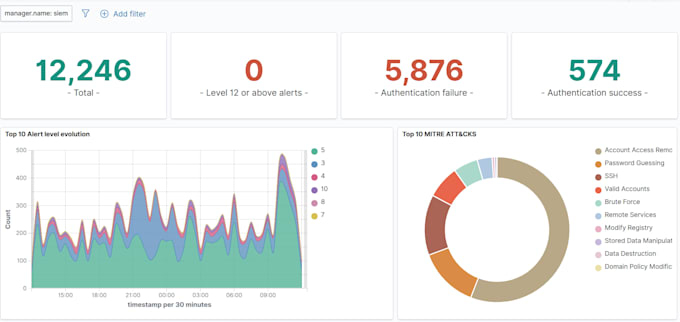
Möchtest du ein zuverlässiges und kosteneffizientes SOC mit Open-Source-Technologien aufbauen? Ich kann eine komplette Sicherheitsüberwachungsumgebung entwerfen, implementieren, konfigurieren und integrieren, die auf deine Infrastruktur zugeschnitten ist.
Die Services umfassen:
Ich arbeite mit Open-Source-Lösungen wie Wazuh, Suricata, ModSecurity, MISP, Shuffle/n8n, Fail2Ban und Grafana.
Egal, ob du ein einfaches SIEM oder ein vollständiges Open-Source-SOC brauchst, ich liefere eine richtig konfigurierte und dokumentierte Lösung, die auf deine Anforderungen zugeschnitten ist.
Bitte kontaktiere mich vor der Bestellung, um deine Infrastruktur, Anforderungen und den Umfang zu besprechen.
Gerät:
Desktop
•
Laptop
•
Server
Betriebssysteme:
Windows
•
Linux
•
Unix
•
IOS
•
Ubuntu
Automatische Übersetzung
Was brauchen Sie von mir, um das Projekt zu starten?
Ich benötige grundlegende Informationen über deine Infrastruktur, Server, Netzwerk, Anwendungen, Log-Quellen und deine Sicherheitsanforderungen. Für die Implementierung kann Fernzugriff erforderlich sein.
Welche Open-Source-Sicherheitstools verwendest du?
Ich kann mit Wazuh, Suricata, ModSecurity, MISP, Shuffle/n8n, Fail2Ban, Grafana und anderen geeigneten Open-Source-Lösungen arbeiten.
Kannst du eine vollständige SOC-Umgebung aufbauen?
Ja. Ich kann SIEM, SOAR, IDS/IPS, WAF, Threat Intelligence, Dashboards, Alarmierung und automatisierte Reaktionen basierend auf deinen Anforderungen integrieren.
Kannst du meine bestehenden Sicherheitstools integrieren?
Ja. Ich kann bestehende Firewalls, Server, Anwendungen, Netzwerkgeräte und andere Sicherheitssysteme, sofern unterstützt, integrieren.
Stellen Sie eine Dokumentation zur Verfügung?
Ja. Ich kann grundlegende Implementierungsdokumentation, Konfigurationsdetails und Betriebsanleitungen bereitstellen.
Bieten Sie nach der Implementierung Unterstützung an?
Ja. Nach der Implementierung kann je nach gewähltem Paket und Projektumfang Support angeboten werden.
Kannst du automatisierte Sicherheitsalarme konfigurieren?
Ja. Ich kann E-Mail-Benachrichtigungen, Erkennungsregeln, automatisierte Reaktionsmaßnahmen und andere Alarmierungsmechanismen konfigurieren.
Soll ich Sie kontaktieren, bevor Sie eine Bestellung aufgeben?
Ja. Bitte kontaktiere mich zuerst, damit ich deine Infrastruktur, Anforderungen und den Umfang prüfen und die passendste Lösung empfehlen kann.