Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Automatische Übersetzung
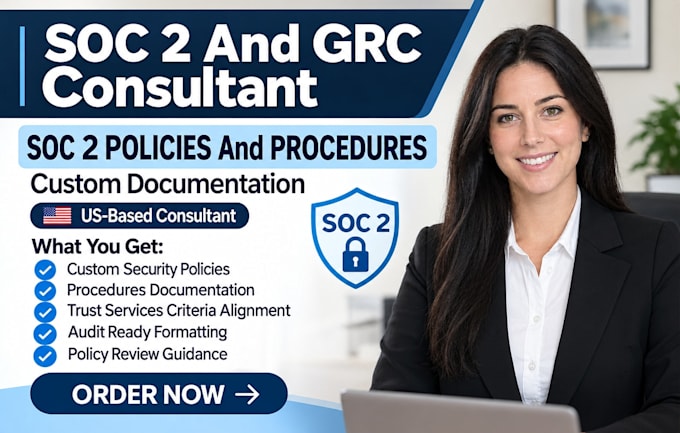
Fragt dein SOC 2 Auditor nach Richtlinien, die du noch nicht geschrieben hast? Sind deine aktuellen Richtlinien veraltet, zu allgemein oder fehlen wichtige Kontrollen, die die Trust Services Criteria verlangen?
Ich schreibe maßgeschneiderte SOC 2 Compliance-Richtlinien und Verfahrensdokumentationen, die auf die spezifische Umgebung, Risiken und Prüfungsanforderungen deiner Organisation zugeschnitten sind. Keine Copy-Paste-Vorlagen – ich dokumentiere die Kontrollen, die dein Auditor tatsächlich testen wird.
WAS DU BEKOMMST:
WARUM DAS WICHTIG IST:
Auditoren prüfen, ob du dokumentierte Richtlinien hast, die belegen, dass deine Kontrollen existieren und befolgt werden. Fehlende oder schwache Dokumentation ist eine der häufigsten Ursachen für Prüfungsfeststellungen.
FÜR WEN DAS IST:
Sende mir eine Nachricht mit deiner aktuellen Dokumentationssituation, und ich empfehle dir das passende Paket.
SOC 2 Compliance And GRC Consultant
Sprachen
Automatische Übersetzung
Automatische Übersetzung
Was brauchst du von mir?
Deine Firmendaten, Systeme im Umfang und aktuelle Richtlinien, falls vorhanden. Ich muss auch wissen, welche Trust Services Criteria du anstrebst.
Sind das generische Vorlagen?
Nein. Jede Richtlinie wird speziell für deine Umgebung und Kontrollstruktur geschrieben, bereit für die Prüfung durch den Auditor.
Kannst du die Richtlinien an mein bestehendes Framework anpassen?
Ja. Wenn du bereits NIST, ISO 27001 oder ein anderes Framework befolgst, kann ich deine Richtlinien auf die SOC 2 Anforderungen abbilden, ohne von Grund auf neu zu starten.