Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
DevSecOps-Ingenieur: Ich deploye und sichere Apps für die Produktion
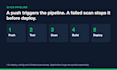
Code manuell hochladen oder vom Laptop aus deployen? Ich baue eine GitHub Actions-Pipeline, die deine App bei jedem Merge testet, baut und deployed und den Merge blockiert, wenn ein geleaktes Secret oder eine schwerwiegende Sicherheitslücke im Paket gefunden wird.
Was ich einrichte: Build und Test bei jedem Pull Request, Docker-Image-Erstellung, Deployment auf deinen Server oder AWS, einen Rollback-Schritt und Secrets, die in GitHub's verschlüsseltem Store statt im Code gespeichert werden. Für AWS nutze ich OIDC, damit keine langlebenden Keys in deinem Repo liegen.
Das Sicherheits-Gate führt Secret-, Dependency- und Container-Scans bei jedem Pull Request durch. Das Ergebnis siehst du direkt im Pull Request, in verständlicher Sprache.
Aktuelle Arbeit: Für ein JEE-Coaching-Institut in Bengaluru habe ich diese Pipeline mit einem Sicherheits-Gate bei jedem Pull Request und einem wöchentlichen AWS-Audit gebaut.
Ich behebe Deploy-, Konfig- und Infrastrukturprobleme. Anwendungsfehler werden separat angeboten. Ich arbeite nicht mit Kubernetes.
Schreib mir zuerst mit deinem Repo-Link und wo du deployst.
Tools:
Docker
•
Jenkins
•
GitHub
Frameworks:
Terraform
•
Ansible
Cloud-Provider:
Amazon Web Services
•
microsoft azure
•
DigitalOcean
Programmiersprache:
Bash
•
Python
Expertise:
Installation
•
Entwicklung
•
Konfiguration
Automatische Übersetzung
Was muss ich dir geben?
Repo-Zugriff, Server- oder Cloud-Kontodetails (oder eine Einladung für mich) und wie du heute deployst. Ich nutze eingeladenen Zugriff und frage nie nach Passwörtern im Chat.
Welche Plattformen decken Sie ab?
GitHub Actions für GitHub-Repos. Ich deploye auf AWS, DigitalOcean und plain VPS-Server. Ich kenne auch Jenkins. Für GitLab schreibe mir zuerst.
Was, wenn meine App keine Tests hat?
Ich integriere alle Tests, die du hast, plus eine Build-Prüfung. Neue Tests schreibe ich separat und biete sie an.
Arbeitest du mit Kubernetes?
Nein. Für die meisten kleinen Apps ist ein einzelner Server oder ein verwalteter Container-Service wie AWS ECS Fargate einfacher und günstiger.
Wem gehören die Pipeline und die Konten danach?
Dir. Alles läuft in deinem Repo und deinen Konten, und ich hinterlasse eine kurze Notiz, wie es funktioniert und wie du es ändern kannst.