Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
DevSecOps-Ingenieur: Ich deploye und sichere Apps für die Produktion
Hast du deine App mit KI-Tools oder einem Auftragnehmer gebaut und bist dir nicht sicher, ob sie sicher ist, um sie zu starten? Ich prüfe sie und schicke dir einen Bericht, den du ohne Sicherheitskenntnisse lesen kannst.
Was ich überprüfe: Geheimnisse im Code und im Git-Verlauf, veraltete oder riskante Pakete, Container- und Servereinstellungen, Login- und Passwort-Reset-Prozesse, Zahlungsüberprüfung, offene Endpunkte, HTTPS und Sicherheitsheader. Ich nutze Scanner und überprüfe die wichtigen Teile manuell.
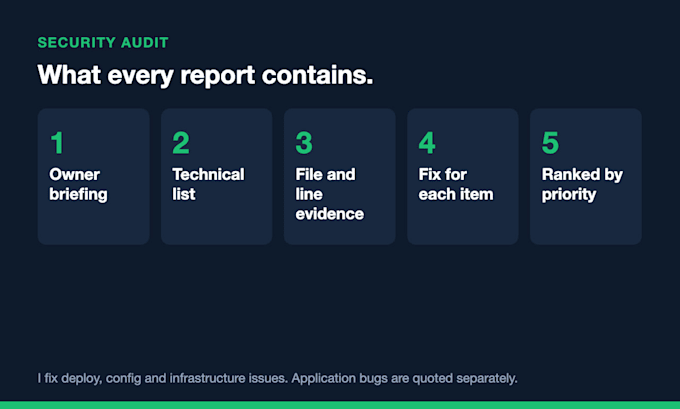
Was du bekommst: eine kurze Zusammenfassung für den Besitzer (die drei wichtigsten Punkte, warum, wie schnell sie behoben werden können) und eine technische Liste für deinen Entwickler, mit Dateibeweis und Zeilennummer sowie einer Lösung für jeden Punkt. Die Ergebnisse sind nach Priorität geordnet.
Aktuelle Arbeit: Für ein JEE-Coaching-Institut in Bengaluru habe ich vier Codebasen geprüft, etwa 42.000 Zeilen, und 17 Probleme gefunden, davon 6 kritisch, darunter eine unautorisierte Passwortzurücksetzung und unbestätigte Zahlungen.
Ich berichte die Probleme und wie man sie behebt. Ich hacke keine Live-Systeme und teste nur, was du besitzt und genehmigst. Lösungen werden separat angeboten.
Schreib mir zuerst mit deinem Repo-Link und Stack.

Tools:
Docker
•
Jenkins
•
GitHub
Frameworks:
Terraform
•
Ansible
Cloud-Provider:
Amazon Web Services
•
microsoft azure
•
DigitalOcean
Programmiersprache:
Java
•
JavaScript
•
Python
Expertise:
Installation
•
Debuggen
•
Konfiguration
Automatische Übersetzung
Was brauchst du von mir?
Lesezugriff auf das Repo. Für einen Live-Site-Test benötige ich auch deine schriftliche Zustimmung und die URL. Ich nutze eingeladenen Zugriff und frage niemals nach Passwörtern im Chat.
Behebst du die gefundenen Probleme?
Der Bericht zeigt dir genau, wie du jeden Punkt beheben kannst. Das Beheben ist ein separater Kostenvoranschlag. Ich behebe Deploy-, Konfigurations- und Infrastrukturprobleme; Anwendungsfehler werden separat angeboten.
Wirst du meine Live-Seite testen?
Nur mit deinem schriftlichen Ja. Ohne das überprüfe ich nur den Code und die Einrichtung. Ich teste niemals Systeme, die du nicht besitzt.
Ist das ein Penetrationstest?
Nein. Es ist eine Code- und Konfigurationsprüfung mit Scanner-Checks und manueller Überprüfung. Es ist kein zertifizierter Penetrationstest.
Wer sieht den Bericht und meinen Code?
Nur du. Ich teile deinen Code oder deine Ergebnisse mit niemandem und lösche meine lokale Kopie deines Codes nach der Lieferung.